
Odin Lab · Odin Lab Bank
OLB #09 — Chiến lược và Kiến trúc Hạ tầng CNTT 2030: Nền tảng công nghệ cho ngân hàng số
Odin Lab
Kiến trúc hạ tầng OLB đến 2030: Network, Compute, vCenter, SAN, Database, Private/Public Cloud, dịch vụ hạ tầng dùng chung, HA/DR, an toàn và cung cấp nhanh cho ứng dụng ngân hàng.
OLB #09 · HỒ SƠ & KIẾN TRÚC NGÂN HÀNG · GIẢ LẬP — PHỤC VỤ NGHIÊN CỨU & ĐÀO TẠO
Đằng sau mỗi giao dịch ngân hàng là một nền tảng hạ tầng CNTT gồm mạng, máy chủ, cơ sở dữ liệu, lưu trữ, cloud và các dịch vụ dùng chung. Những thành phần này cần vận hành đồng bộ để bảo đảm ứng dụng ngân hàng ổn định, an toàn và có khả năng mở rộng.
Với Odin Lab Bank (OLB), chiến lược hạ tầng đến năm 2030 không chỉ nhằm vận hành các hệ thống hiện có. Ngân hàng đặt mục tiêu cung cấp nhanh chóng, nhất quán các dịch vụ hạ tầng CNTT cho những ứng dụng mới phục vụ kinh doanh, đồng thời bảo đảm sẵn sàng cao, ổn định, an toàn, khả năng phục hồi và hiệu quả chi phí.
1. Từ tầm nhìn ngân hàng đến chiến lược cung cấp hạ tầng
Trong OLB #01 — Mission, Vision & Strategy, ngân hàng xác định sứ mệnh Make Banking Simple, Trusted and Resilient và tầm nhìn đến năm 2030 trở thành một Digital, Data-driven and Resilient Bank. Hạ tầng CNTT phải hỗ trợ trực tiếp khả năng cung cấp sản phẩm số, vận hành tin cậy, bảo vệ giao dịch và duy trì dịch vụ khi gián đoạn.
Trong mô hình giả lập, OLB vận hành khoảng 222 ứng dụng và nền tảng với quy mô tham chiếu 3.500 máy chủ vật lý và máy ảo được quản lý, bên cạnh những dịch vụ PaaS, SaaS và container/cloud-native được thống kê riêng. Những hệ thống như Core Banking, Payment Hub, Digital Banking, Card Management, Lending, Treasury và ứng dụng doanh nghiệp đòi hỏi các mức hiệu năng, tính sẵn sàng và bảo mật khác nhau. Đây là số liệu giả lập, không phản ánh hạ tầng của bất kỳ ngân hàng thực tế nào.
Nếu mỗi dự án tự đầu tư và vận hành hạ tầng riêng, kiến trúc sẽ ngày càng phân mảnh, khó quản lý và tốn kém. OLB lựa chọn chuẩn hóa các nền tảng, tổ chức thành Infrastructure Services có mô tả chất lượng, chủ sở hữu, quy trình yêu cầu và cơ chế cấp phát rõ ràng.
2. Kiến trúc mục tiêu: Một danh mục dịch vụ, nhiều nền tảng triển khai
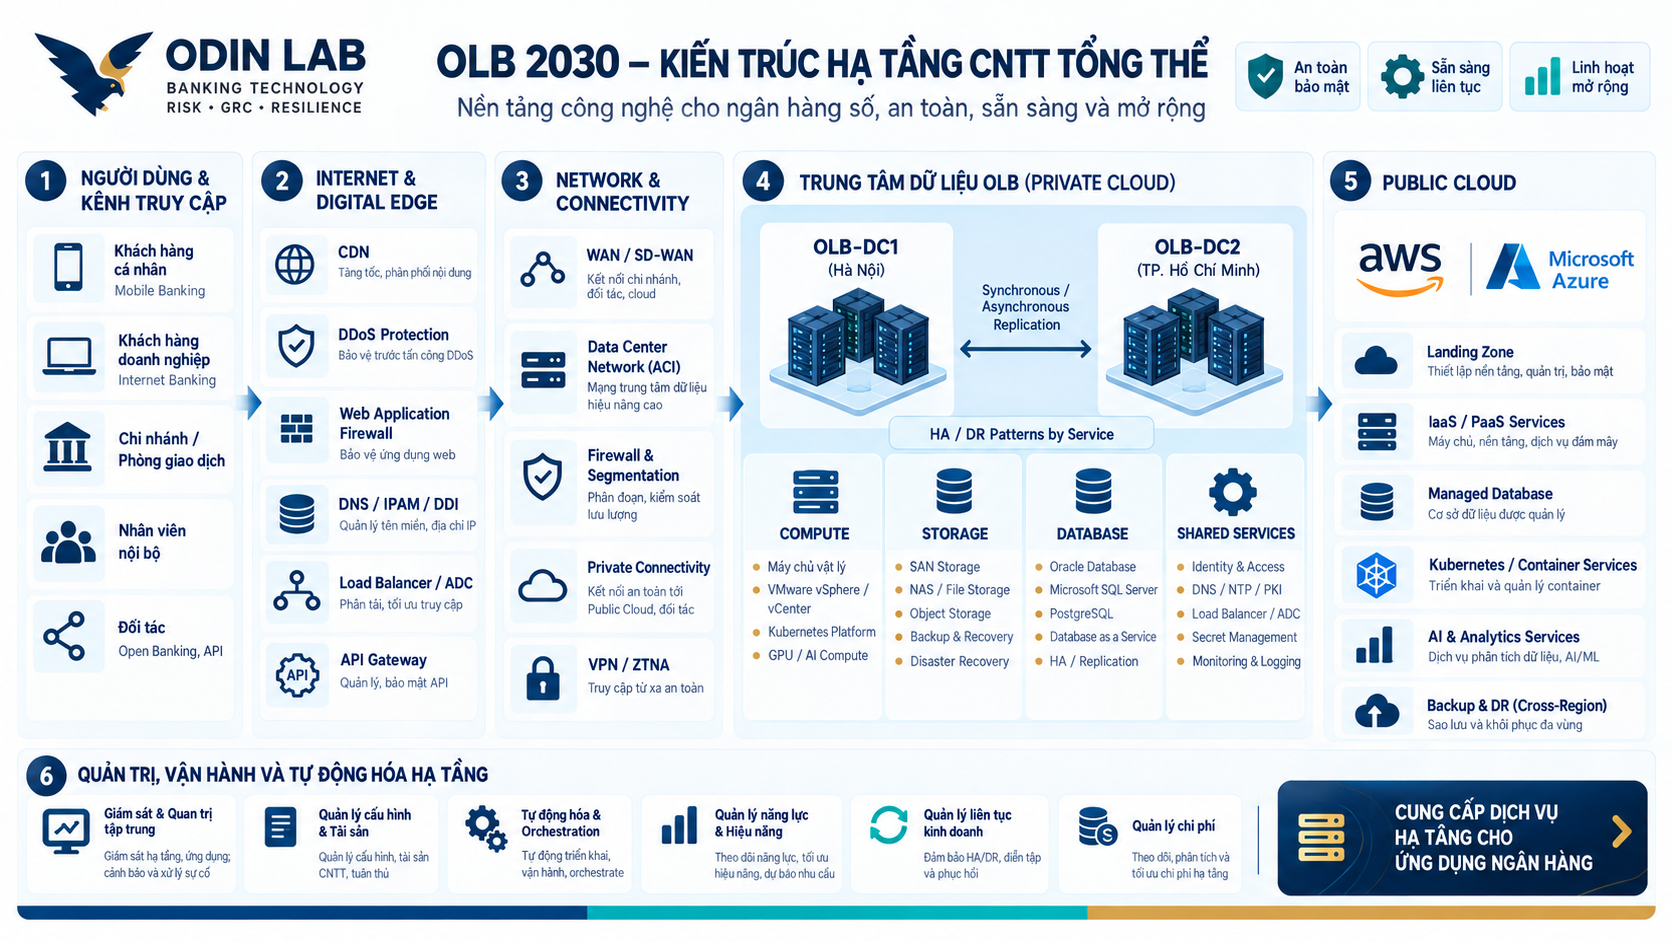
OLB sử dụng mô hình Hybrid Cloud kết hợp hai địa điểm hạ tầng chính OLB-DC1, OLB-DC2, Private Cloud và các Public Cloud được phê duyệt. Kiến trúc được tổ chức theo các lớp Network & Connectivity; Compute & Cloud; Database & Storage; Shared Infrastructure Services; bên trên là danh mục dịch vụ hạ tầng phục vụ ứng dụng, xuyên suốt là Security, Monitoring, Automation, High Availability và Recovery.
Private Cloud đóng vai trò chủ đạo với các hệ thống giao dịch và workload cần kiểm soát đặc thù. Public Cloud hỗ trợ các trường hợp phù hợp về dữ liệu, khả năng mở rộng và hiệu quả đầu tư; AWS và Microsoft Azure được chọn làm nền tảng tham chiếu trong mô hình giả lập. Mỗi workload được đánh giá riêng về độ trễ, tính nhạy cảm dữ liệu, tích hợp, chi phí và khả năng phục hồi trước khi phê duyệt vị trí triển khai.

3. Network Services: Kết nối sẵn sàng cao từ khách hàng đến ứng dụng
Digital Edge và các dịch vụ Internet
OLB cung cấp các dịch vụ Mobile Banking, Internet Banking và API đối tác qua lớp Digital Edge gồm DNS, định tuyến và điều phối lưu lượng, CDN, chống DDoS, Web Application Firewall, cân bằng tải và API Gateway. CDN dùng để phân phối nội dung được phép lưu đệm, không cache tùy tiện dữ liệu giao dịch hoặc nội dung cá nhân nhạy cảm. Các cơ chế bảo vệ được kết hợp với xác thực và kiểm soát ở lớp ứng dụng.
WAN, mạng chi nhánh và kết nối nội bộ
Mạng WAN/SD-WAN kết nối các chi nhánh, văn phòng và trung tâm dữ liệu theo yêu cầu về độ ổn định, dự phòng và giám sát chất lượng dịch vụ. Truy cập của người dùng, thiết bị, quản trị viên và các nhóm ứng dụng được phân vùng, kiểm soát theo mục đích và rủi ro.
Data Center Network Fabric và Hybrid Connectivity
OLB quy hoạch kiến trúc Data Center Network Fabric theo mô hình Spine–Leaf, sử dụng Cisco ACI làm giải pháp tham chiếu cho quản trị chính sách mạng theo ứng dụng. Các miền Production, UAT, Development, Management và Data được phân vùng theo yêu cầu, kết hợp firewall, kiểm soát luồng mạng và giám sát. ACI không tự thay thế firewall hay toàn bộ kiến trúc Zero Trust.
Kết nối giữa DC và các cloud sử dụng đường truyền phù hợp, các cơ chế định tuyến, phân giải tên, bảo vệ dữ liệu và khả năng dự phòng. Thiết kế phải xem xét tình huống mất một tuyến, vùng cung cấp, nhà cung cấp hoặc thành phần mạng dùng chung. Mạng được vận hành như một dịch vụ có mức chất lượng đo lường được, không chỉ là hệ thống truyền dẫn.
4. Compute & Private Cloud: Máy chủ, vCenter và Kubernetes
OLB triển khai ba loại năng lực tính toán: máy chủ vật lý chuyên dụng cho những workload có yêu cầu riêng; máy ảo trên nền tảng ảo hóa doanh nghiệp; và Kubernetes/container cho các ứng dụng có kiến trúc phù hợp.
Hệ sinh thái VMware vSphere với vCenter Server là một lựa chọn công nghệ tham chiếu để quản trị tài nguyên ảo hóa. Các dịch vụ máy ảo được chuẩn hóa về CPU, RAM, hệ điều hành, lưu trữ, kết nối mạng và mức sẵn sàng. Với nền tảng container, OLB cung cấp cluster, quản lý image, cấu hình, bảo mật và giám sát ở phạm vi phù hợp.
Các hệ thống điều khiển và quản trị như vCenter, Kubernetes control plane và tài khoản đặc quyền được bảo vệ như những thành phần hạ tầng trọng yếu. Capacity Planning xem xét công suất, tăng trưởng, failure domain và nhu cầu dự phòng thay vì chỉ đếm số máy chủ.
5. Public Cloud Services: Mở rộng linh hoạt trong giới hạn kiểm soát
OLB xây dựng Cloud Landing Zone trên AWS và Azure làm nền tảng cung cấp những dịch vụ IaaS, PaaS, container, lưu trữ và database được lựa chọn. Landing Zone chuẩn hóa tài khoản/subscription, mạng, định danh, chính sách truy cập, logging, giám sát, chi phí và yêu cầu bảo vệ dữ liệu.
Các nhóm phát triển sử dụng cấu hình và dịch vụ cloud đã được đánh giá, không cần tự tạo các cơ chế bảo mật và quản trị cho từng dự án. OLB không mặc định mọi ứng dụng chạy đồng thời trên nhiều cloud; khả năng dự phòng đa vùng, đa cloud hoặc giữa DC/cloud chỉ được thiết kế khi có yêu cầu và được kiểm chứng.
6. Database & Storage Services: Dữ liệu được phục vụ và bảo vệ
OLB cung cấp các nhóm lưu trữ SAN Storage cho workload phù hợp với block storage, NAS/File Storage cho dữ liệu chia sẻ và Object Storage cho các nhu cầu lưu trữ phi cấu trúc, phân tích hoặc backup. Quy hoạch dung lượng và hiệu năng được thực hiện theo đặc điểm ứng dụng, tăng trưởng dữ liệu và phương án khôi phục.
Dịch vụ cơ sở dữ liệu được xây dựng theo danh mục công nghệ được phê duyệt, có thể gồm Oracle Database, Microsoft SQL Server, PostgreSQL và những nền tảng tương đương. Database Infrastructure Services cung cấp chuẩn phiên bản, cấp phát, cấu hình, HA/replication, bảo mật, monitoring và backup, gắn với chủ sở hữu ứng dụng.
Replication hoặc snapshot hỗ trợ tính sẵn sàng và phục hồi ở những tình huống nhất định, nhưng không thay thế bản sao lưu độc lập. OLB kiểm thử Restore theo yêu cầu, bao gồm xác minh dữ liệu và khả năng hoạt động của dịch vụ ứng dụng.
7. Shared Infrastructure Services: Nền tảng dùng chung
Ngoài Network, Compute, Cloud, Database và Storage, OLB chuẩn hóa các dịch vụ dùng chung như DNS, NTP, PKI/chứng thư số, định danh, cân bằng tải, quản lý bí mật, monitoring, logging, backup và các dịch vụ quản trị. Các nhóm phát triển có thể sử dụng chúng theo tiêu chuẩn thống nhất thay vì xây dựng lại ở mỗi ứng dụng.
Vì nhiều ứng dụng cùng phụ thuộc vào một dịch vụ nền tảng, OLB yêu cầu mỗi Shared Infrastructure Service có chủ sở hữu, cơ chế giám sát, quản lý phiên bản, kiểm soát quyền và phương án phục hồi tương ứng.
8. Quality by Design: Sẵn sàng cao, ổn định, bảo mật, mở rộng
Mỗi dịch vụ hạ tầng phải có yêu cầu chất lượng theo mức quan trọng của ứng dụng. OLB đánh giá HA từ lớp mạng, máy chủ, ảo hóa, lưu trữ và cơ sở dữ liệu đến các phụ thuộc ứng dụng; không coi hai trung tâm dữ liệu là bảo đảm rằng mọi dịch vụ đều Active–Active.
Các kiểm soát Defense in Depth và Zero Trust được đưa vào kiến trúc hạ tầng: phân vùng mạng, hardening, quản lý bản vá, EOL/EOS, quản lý lỗ hổng, PAM/MFA, bảo vệ dữ liệu và nhật ký quản trị. Các thành phần có quyền ảnh hưởng lớn như vCenter, storage management, nền tảng cloud và Kubernetes được quản lý theo tiêu chuẩn riêng.
Các dịch vụ Backup, Restore, DR và Cyber Recovery được cung cấp theo kịch bản và mức độ quan trọng. Mục tiêu của OLB là khả năng khôi phục thành công dịch vụ và tính toàn vẹn dữ liệu, không chỉ khởi động được máy chủ.
9. Infrastructure Service Catalog: Cung cấp hạ tầng như một dịch vụ
OLB chuyển từ quản lý tài nguyên rời rạc sang Infrastructure Service Catalog: các nhóm ứng dụng yêu cầu những năng lực tiêu chuẩn có mô tả, trách nhiệm, điều kiện cấp phát và mức chất lượng. Các yêu cầu phù hợp được tự động hóa và quản lý qua quy trình kiểm soát thay đổi.
| Nhóm dịch vụ | Năng lực cung cấp |
|---|---|
| Network Services | WAN/SD-WAN, Network Fabric, firewall, load balancing, DNS, CDN, Hybrid Connectivity |
| Compute Services | Physical Server, Virtual Machine, Kubernetes Platform |
| Cloud Services | Private Cloud, Public Cloud Landing Zone, IaaS/PaaS được phê duyệt |
| Database Services | Database provisioning, HA, monitoring, backup |
| Storage Services | SAN, NAS, Object Storage |
| Shared Services | IAM, PKI, NTP, certificates, secrets, monitoring |
| Data Protection & Recovery | Backup, Restore, DR, Cyber Recovery |
| Infrastructure Operations | CMDB, ITSM, observability, capacity, automation |
10. Ví dụ OLB: Cấp hạ tầng cho ứng dụng tín dụng SME
Khi OLB triển khai ứng dụng quản lý hồ sơ tín dụng SME, nhóm dự án xác định nhu cầu người dùng, dữ liệu, kết nối, mức độ quan trọng, hiệu năng và yêu cầu bảo mật. Thay vì tự mua sắm thiết bị, dự án đăng ký những dịch vụ trong catalog.
Đơn vị hạ tầng lựa chọn tổ hợp dịch vụ phù hợp: VM hoặc Kubernetes, kết nối API/firewall, cân bằng tải, database, SAN/Object Storage, định danh, PKI, monitoring, backup và phương án khôi phục. Các cấu hình tiêu chuẩn được cấp phát thông qua workflow có phê duyệt, kiểm thử và tích hợp vào CMDB/ITSM.
Khi ứng dụng mở rộng, năng lực được tăng theo chỉ số và nhu cầu thực tế, tránh xây dựng lại toàn bộ kiến trúc. Giá trị chính là rút ngắn thời gian sẵn sàng cho ứng dụng kinh doanh, đồng thời giảm thiết kế trùng lặp và tăng tính nhất quán.
Hình 3. Quy trình cung cấp dịch vụ hạ tầng cho ứng dụng OLB
- Yêu cầu ứng dụng: xác định dịch vụ, tải xử lý, dữ liệu và yêu cầu chất lượng.
- Đánh giá kiến trúc: lựa chọn workload placement, nền tảng và mức HA/DR phù hợp.
- Thiết kế và phê duyệt: kết nối, bảo mật, database, lưu trữ và phương án phục hồi.
- Cấp phát tiêu chuẩn: VM, Kubernetes, cloud, networking và dịch vụ dùng chung.
- Kiểm thử và bàn giao: kiểm tra hiệu năng, an toàn, monitoring, backup và CMDB.
- Vận hành và mở rộng: giám sát SLO, capacity, thay đổi và tối ưu chi phí.
11. Vận hành theo dịch vụ: CMDB, Automation và quản trị chi phí
Các nhóm Network, Compute, Cloud, Database, Storage và IT Operations chịu trách nhiệm về chất lượng những dịch vụ được giao. CMDB duy trì thông tin tài sản và quan hệ ứng dụng–hạ tầng; ITSM theo dõi yêu cầu, sự cố và thay đổi; observability cung cấp dữ liệu hiệu năng và trải nghiệm.
OLB tăng tự động hóa đối với cấp phát môi trường, cấu hình, kiểm tra tuân thủ và phục hồi có kiểm soát. Capacity Management và IT Cost Management giúp cân đối tăng trưởng với chi phí, phát hiện tài nguyên dư thừa và đánh giá chi phí theo nền tảng, ứng dụng hoặc dịch vụ.
12. Lộ trình quy hoạch và phát triển 2027–2030
| Giai đoạn | Ưu tiên |
|---|---|
| 2027 — Standardize | Chuẩn hóa hiện trạng, kiến trúc tham chiếu, danh mục dịch vụ, CMDB, tiêu chuẩn công nghệ và quản lý công suất |
| 2028 — Build Platforms | Phát triển Network Fabric, Private/Hybrid Cloud, Storage/Database, Shared Services và các lớp bảo vệ nền tảng |
| 2029 — Automate & Scale | Tăng tự động cấp phát, mở rộng nền tảng, quản lý vòng đời công nghệ và kiểm thử phục hồi |
| 2030 — Optimize | Tối ưu SLA/SLO hạ tầng, chất lượng, công suất, chi phí và tốc độ đáp ứng nhu cầu ứng dụng |
Các chỉ số đo thành công gồm thời gian cấp phát môi trường, mức độ sẵn sàng dịch vụ, sự cố trọng yếu, tỷ lệ quy trình cấp phát chuẩn được tự động hóa, năng lực dự phòng, kết quả Restore/DR, chất lượng dữ liệu CMDB và chi phí đơn vị dịch vụ. Mục tiêu định lượng được xác lập trong hồ sơ quy hoạch OLB dựa trên baseline, không được xem là kết quả hiện tại.
13. Hạ tầng CNTT là năng lực cạnh tranh của ngân hàng
OLB không đặt mục tiêu sở hữu nhiều thiết bị hơn, mà xây dựng một nền tảng có khả năng cung cấp đúng dịch vụ hạ tầng, đúng thời điểm, với chất lượng được kiểm soát. Network, Compute, Private/Public Cloud, Database, Storage và Shared Services là nền tảng kỹ thuật; Security, Monitoring, Automation và Recovery bảo đảm vận hành đáng tin cậy.
Kiến trúc thống nhất và danh mục dịch vụ hạ tầng giúp các dự án ứng dụng triển khai nhanh hơn, tăng khả năng mở rộng và giảm rủi ro phân mảnh công nghệ. Đó là một trong những năng lực góp phần hiện thực hóa sứ mệnh của OLB: Make Banking Simple, Trusted and Resilient.
Turn Risk into Value.
Đọc tiếp trong hồ sơ Odin Lab Bank
Chỉ mục Odin Lab Bank · OLB #02 — Enterprise Architecture · OLB #05 — IT Operating Model · OLB #06 — Application Architecture · OLB #08 — Technology & Cloud Architecture.
Nguồn tham khảo công khai
NIST Cybersecurity Framework · NIST SP 800-207 — Zero Trust · Cisco ACI · AWS Well-Architected · Microsoft Cloud Adoption Framework. Các nguồn này là tài liệu tham khảo công khai, không hàm ý chứng nhận hay quan hệ đối tác.
Odin Lab Bank là mô hình giả lập phục vụ nghiên cứu, đào tạo và thực hành. Kiến trúc, số liệu và lựa chọn công nghệ không mô tả bất kỳ ngân hàng thực tế nào; thương hiệu sản phẩm thuộc sở hữu các bên tương ứng.