
Odin Lab · Từ Phương pháp Odin đến Chu trình Odin: Khi nào dùng 4 bước, khi nào dùng 8 bước?
Từ Phương pháp Odin đến Chu trình Odin: Khi nào dùng 4 bước, khi nào dùng 8 bước?
Phương pháp Odin 4 bước giúp đi từ mục tiêu đến kết quả; Chu trình Odin 8 bước mở rộng chiều sâu quản trị rủi ro, kiểm soát, bằng chứng và quyết định.
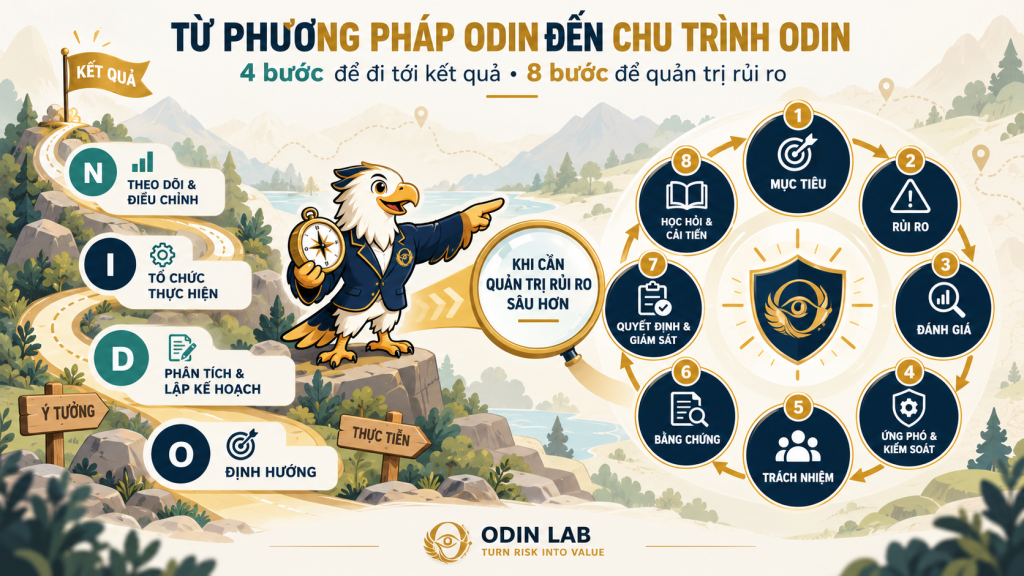
Phương pháp Odin và Chu trình Odin không phải là hai phương pháp cạnh tranh hoặc tách rời nhau.
Phương pháp Odin 4 bước là khung quản trị điều hành tổng quát, giúp tổ chức đi từ mục tiêu đến kết quả. Chu trình Odin 8 bước là phương pháp ứng dụng chuyên sâu, giúp quản trị những rủi ro có thể ảnh hưởng đến mục tiêu đó.
Phương pháp Odin trả lời “Làm thế nào để đạt mục tiêu?”. Chu trình Odin bổ sung “Điều gì có thể ảnh hưởng đến mục tiêu, cần xử lý thế nào và dựa vào đâu để quyết định?”.
1. Hai cấp độ của phương pháp Odin
Trong thực tế, không phải vấn đề nào cũng cần bắt đầu bằng một quy trình quản trị rủi ro đầy đủ.
Một nhóm công việc có thể chỉ cần xác định mục tiêu, hiểu hiện trạng, lựa chọn cách thực hiện, lập kế hoạch và theo dõi kết quả. Nhưng khi quyết định có thể ảnh hưởng đến dịch vụ trọng yếu, dữ liệu, tuân thủ, khách hàng hoặc khả năng chống chịu của tổ chức, cách tiếp cận bốn bước thường chưa đủ chi tiết.
Odin Lab vì vậy tổ chức phương pháp thành hai cấp độ.
Cấp độ 1 – Phương pháp Odin 4 bước
Đây là khung quản trị điều hành chung, có thể áp dụng cho xây dựng chiến lược, triển khai dự án, cải tiến quy trình, giải quyết vấn đề vận hành, lựa chọn giải pháp công nghệ hoặc chuẩn bị một quyết định quản lý.
- Xác định đích đến: Chúng ta cần đạt được kết quả gì?
- Hiểu bối cảnh và vấn đề: Hiện trạng ra sao, khoảng cách và nguyên nhân nằm ở đâu?
- Thiết kế cách thực hiện: Cần lựa chọn phương án, nguồn lực và cách tổ chức nào?
- Lập kế hoạch, triển khai, kiểm chứng và cải tiến: Ai làm, làm khi nào, đo kết quả bằng gì và cần điều chỉnh ra sao?
Cấp độ 2 – Chu trình Odin 8 bước
Đây là phương pháp ứng dụng chuyên sâu cho quản trị rủi ro:
Objective → Risk → Assess → Response & Control → Responsibility → Evidence → Decision & Monitor → Learn
Chu trình đi sâu vào những câu hỏi mà một kế hoạch quản trị thông thường dễ bỏ sót: điều gì có thể khiến mục tiêu không đạt được; rủi ro nào thực sự quan trọng; kiểm soát nào phù hợp; ai có trách nhiệm; bằng chứng nào chứng minh kiểm soát hoạt động; và dựa trên thông tin nào để quyết định.
2. Mối quan hệ giữa 4 bước và 8 bước
Có thể hiểu Chu trình Odin là lớp phân tích rủi ro được mở rộng từ Phương pháp Odin.
| Phương pháp Odin 4 bước | Chu trình Odin 8 bước | Kết quả cần đạt |
|---|---|---|
| Xác định đích đến | Objective | Mục tiêu, phạm vi, giá trị cần bảo vệ và tiêu chí thành công |
| Hiểu bối cảnh và vấn đề | Risk, Assess | Kịch bản rủi ro, mức độ ảnh hưởng và thứ tự ưu tiên |
| Thiết kế cách thực hiện | Response & Control, Responsibility | Phương án ứng phó, kiểm soát và trách nhiệm |
| Lập kế hoạch, triển khai, kiểm chứng và cải tiến | Evidence, Decision & Monitor, Learn | Bằng chứng, quyết định, giám sát và bài học cải tiến |
Bảng trên không có nghĩa mỗi bước chỉ được thực hiện một lần. Bằng chứng mới có thể làm thay đổi kết quả đánh giá; một quyết định mới có thể làm thay đổi kế hoạch; một sự cố hoặc kết quả kiểm thử có thể buộc tổ chức xem xét lại mục tiêu ban đầu.
3. Khi nào chỉ cần sử dụng Phương pháp Odin 4 bước?
Bốn bước phù hợp khi mục tiêu tương đối rõ, phạm vi có thể kiểm soát và quyết định chưa đòi hỏi một hồ sơ rủi ro chuyên sâu.
- Lập kế hoạch cải tiến quy trình báo cáo.
- Chuẩn hóa cách tổ chức cuộc họp.
- Xây dựng chương trình đào tạo.
- Lựa chọn công cụ hỗ trợ công việc có phạm vi nhỏ.
- Xử lý vấn đề vận hành chưa ảnh hưởng đến dịch vụ trọng yếu.
- Lập kế hoạch triển khai một sáng kiến nội bộ.
Điều quan trọng là không biến một vấn đề đơn giản thành một quy trình quản trị quá nặng nề.
4. Khi nào cần mở rộng thành Chu trình Odin 8 bước?
Nên sử dụng Chu trình Odin khi xuất hiện một hoặc nhiều dấu hiệu sau:
- Mục tiêu liên quan đến dịch vụ hoặc hoạt động trọng yếu.
- Quyết định có thể ảnh hưởng đáng kể đến khách hàng, dữ liệu hoặc uy tín.
- Có yêu cầu pháp lý, tuân thủ, kiểm toán hoặc báo cáo quản trị.
- Nhiều đơn vị cùng tham gia nhưng trách nhiệm chưa rõ.
- Tổ chức phải lựa chọn giữa nhiều phương án có mức rủi ro khác nhau.
- Kiểm soát đã tồn tại nhưng hiệu quả chưa được kiểm chứng.
- Rủi ro còn lại cần người có thẩm quyền chấp nhận.
- Kết quả phải được chứng minh bằng bằng chứng có thể kiểm tra.
Chu trình tám bước không nhằm tạo thêm giấy tờ. Mục đích của nó là bảo đảm quyết định quan trọng không chỉ dựa trên cảm nhận, cam kết hoặc trạng thái “màu xanh” trên báo cáo.
5. Ví dụ tại Odin Lab Bank
Giả sử Odin Lab Bank dự kiến triển khai một dịch vụ chuyển tiền số mới.
Áp dụng Phương pháp Odin 4 bước
Xác định đích đến: Ngân hàng muốn cung cấp dịch vụ chuyển tiền thuận tiện, an toàn, ổn định và có thể mở rộng.
Hiểu bối cảnh và vấn đề: Nhóm triển khai đánh giá nhu cầu khách hàng, quy trình nghiệp vụ, kiến trúc hiện tại, các hệ thống phụ thuộc, năng lực vận hành và yêu cầu tuân thủ.
Thiết kế cách thực hiện: Ngân hàng lựa chọn kiến trúc, lộ trình triển khai, phương án tích hợp, mô hình vận hành và nguồn lực cần thiết.
Lập kế hoạch, triển khai, kiểm chứng và cải tiến: Chương trình được chia thành các giai đoạn; mỗi giai đoạn có đầu ra, người phụ trách, thời hạn, tiêu chí nghiệm thu và cơ chế xử lý vấn đề phát sinh.
Đến đây, ngân hàng đã có một kế hoạch triển khai tương đối đầy đủ. Tuy nhiên, kế hoạch tốt chưa đồng nghĩa với rủi ro đã được quản lý phù hợp.
Mở rộng bằng Chu trình Odin 8 bước
- Objective: Xác định kết quả cần bảo vệ: giao dịch được xác thực, xử lý chính xác, ghi nhận đầy đủ và có thể phục hồi trong giới hạn đã phê duyệt.
- Risk: Mô tả kịch bản nguyên nhân – sự kiện – tác động.
- Assess: Đánh giá khả năng xảy ra, tác động, hiệu quả kiểm soát hiện có và mức rủi ro còn lại.
- Response & Control: Lựa chọn phương án ứng phó và thiết kế kiểm soát phù hợp.
- Responsibility: Xác định risk owner, control owner, action owner và người có thẩm quyền chấp nhận rủi ro còn lại.
- Evidence: Thu thập kết quả kiểm thử, nhật ký giao dịch, cấu hình, ticket, phê duyệt và kết quả diễn tập.
- Decision & Monitor: Quyết định triển khai, triển khai có điều kiện, giới hạn phạm vi hoặc tạm dừng; sau đó tiếp tục theo dõi KRI, KCI và KPI.
- Learn: Đưa bài học từ thử nghiệm, sự cố, phản hồi khách hàng và đánh giá độc lập trở lại chu kỳ tiếp theo.
Như vậy, Phương pháp Odin giúp ngân hàng tổ chức chương trình triển khai, còn Chu trình Odin giúp ngân hàng quản trị sự không chắc chắn và tạo cơ sở cho quyết định.
6. Một bộ câu hỏi cho cuộc họp tiếp theo
- Chúng ta đang cố đạt được hoặc bảo vệ điều gì?
- Điều gì không chắc chắn có thể ảnh hưởng đến mục tiêu?
- Rủi ro nào thực sự quan trọng?
- Chúng ta sẽ ứng phó và kiểm soát như thế nào?
- Ai sở hữu rủi ro, kiểm soát và hành động?
- Bằng chứng nào chứng minh kiểm soát hoạt động?
- Cần quyết định gì và tiếp tục giám sát điều gì?
- Chúng ta học được gì để cải tiến chu kỳ tiếp theo?
Nếu chưa trả lời được một câu hỏi, đó không nhất thiết là thất bại. Đó có thể chính là khoảng trống cần được ghi nhận, phân công và xử lý trước khi quyết định.
7. Không thay thế tiêu chuẩn, mà kết nối chúng trong thực hành
Phương pháp Odin và Chu trình Odin không thay thế các tiêu chuẩn, khung quản trị hoặc quy định hiện hành.
ISO 31000 cung cấp nguyên tắc và hướng dẫn quản trị rủi ro; NIST Cybersecurity Framework hỗ trợ tổ chức quản lý rủi ro an ninh mạng; COBIT kết nối quản trị và quản lý thông tin, công nghệ với mục tiêu của tổ chức.
Odin Lab sử dụng những nền tảng đó để xây dựng một cách tiếp cận thực hành, dễ trao đổi và có thể áp dụng xuyên suốt:
Mục tiêu → Rủi ro → Kiểm soát → Bằng chứng → Trách nhiệm → Quyết định → Giá trị
Phương pháp Odin giúp đi từ mục tiêu đến kết quả. Chu trình Odin giúp bảo đảm con đường đó được lựa chọn và vận hành trong mức rủi ro phù hợp.
TURN RISK INTO VALUE.
Tham chiếu
- ISO 31000:2018 – Risk management — Guidelines
- NIST Cybersecurity Framework 2.0
- COBIT – Governance and Management of Enterprise Information and Technology