
Odin Lab · ODIN 101 — Digital Trust & Resilience
Q011 — Một tổ chức có thể chấp nhận rủi ro đến mức nào?
Odin Lab
Hiểu đúng khẩu vị rủi ro, ngưỡng chấp nhận và năng lực chịu đựng để biến Risk Appetite thành giới hạn quản trị có thể theo dõi, hành động và ra quyết định.
Odin Lab | ODIN 101 — Digital Trust & Resilience
Banking Technology • Risk • GRC • Audit • Resilience • AI
Hiểu đúng khẩu vị rủi ro, ngưỡng chấp nhận và năng lực chịu đựng để ra quyết định có giới hạn.
Trước khi đi vào nội dung, cần thống nhất ba khái niệm thường dễ bị dùng lẫn.
Khẩu vị rủi ro (Risk Appetite) là mức rủi ro mà tổ chức sẵn sàng chấp nhận để theo đuổi mục tiêu.
Ngưỡng chấp nhận rủi ro (Risk Tolerance) là giới hạn cụ thể hơn, cho biết mức sai lệch nào còn có thể chấp nhận được trước khi phải hành động.
Năng lực chịu đựng rủi ro (Risk Capacity) là mức tổn thất hoặc mức bất lợi tối đa mà tổ chức thực sự có khả năng chịu đựng trước khi năng lực hoạt động, khả năng đáp ứng nghĩa vụ hoặc sự tồn tại bị đe dọa.
Ba khái niệm này có liên quan, nhưng không đồng nghĩa. Và quan trọng hơn: chúng không được tạo ra để làm đẹp một chính sách quản trị rủi ro. Chúng tồn tại để giúp tổ chức biết khi nào có thể chấp nhận, khi nào phải xử lý và khi nào phải dừng lại.
1. “Nằm trong khẩu vị rủi ro” phải có nghĩa cụ thể
Trong các cuộc họp quản trị rủi ro, chúng ta thường nghe một câu khá quen: “Rủi ro này vẫn nằm trong khẩu vị rủi ro.”
Nghe có vẻ hợp lý. Nhưng nếu hỏi tiếp: khẩu vị là bao nhiêu, ai xác định, nếu mức rủi ro tăng thêm một chút thì sao, đến mức nào thì phải hành động và ai có quyền chấp nhận — rất nhiều trường hợp câu trả lời bắt đầu trở nên không rõ ràng.
Đó là dấu hiệu cho thấy khẩu vị rủi ro mới chỉ tồn tại ở mức chính sách, chưa thực sự đi vào quản trị.
Nếu khẩu vị rủi ro không giúp trả lời “chấp nhận hay hành động”, nó rất dễ chỉ còn là một câu trong policy.
2. Năng lực chịu đựng là giới hạn cuối cùng, không phải mục tiêu
Hãy bắt đầu từ khái niệm dễ hiểu nhất: năng lực chịu đựng rủi ro.
Đây là giới hạn khách quan hơn. Một tổ chức có thể chịu được bao nhiêu tổn thất tài chính? Một dịch vụ có thể gián đoạn bao lâu trước khi ảnh hưởng nghiêm trọng đến nghĩa vụ với khách hàng? Một tổ chức có thể mất bao nhiêu năng lực vận hành trước khi hoạt động cốt lõi bị đe dọa?
Đó là câu chuyện của Capacity.
Có khả năng chịu được không có nghĩa là nên chấp nhận đến mức đó.
Một ngân hàng có thể có đủ nguồn lực tài chính để hấp thụ một mức thiệt hại nhất định. Điều đó không có nghĩa lãnh đạo sẽ chủ động vận hành doanh nghiệp sát giới hạn ấy.
Vì vậy Capacity nên được hiểu là ranh giới cuối, không phải vùng vận hành mong muốn.
3. Khẩu vị rủi ro là lựa chọn của quản trị
Nếu Capacity trả lời “Chúng ta có thể chịu đến đâu?”, thì Appetite trả lời một câu hỏi khác:
Chúng ta sẵn sàng nhận bao nhiêu rủi ro để đạt mục tiêu?
Đây là một quyết định quản trị. Không phải mọi hoạt động đều cần cùng một mức khẩu vị rủi ro.
Một tổ chức có thể sẵn sàng chấp nhận nhiều thử nghiệm hơn đối với một công nghệ mới trong môi trường kiểm soát, nhưng lại gần như không chấp nhận mất dữ liệu khách hàng. Có thể chấp nhận một mức biến động nhất định đối với một sản phẩm mới, nhưng lại có khẩu vị rất thấp đối với gián đoạn kéo dài của một dịch vụ thanh toán quan trọng.
Khẩu vị rủi ro luôn phải gắn với mục tiêu.
Nếu không biết tổ chức đang cố đạt điều gì, rất khó nói mức rủi ro nào là hợp lý. Đây cũng là lý do Odin Risk Management Method luôn bắt đầu bằng Objective — Mục tiêu.

4. Ngưỡng chấp nhận biến định hướng thành giới hạn có thể quản lý
Một tuyên bố như “Chúng ta có khẩu vị rủi ro rất thấp đối với gián đoạn dịch vụ trọng yếu” là đúng về định hướng. Nhưng đội vận hành vẫn chưa biết phải làm gì với câu đó.
Họ cần những giới hạn cụ thể hơn: thời gian phục hồi tối đa là bao lâu, bao nhiêu lần kiểm thử thất bại thì phải đánh giá lại, bao nhiêu ngoại lệ kiểm soát là quá nhiều, một lỗ hổng nghiêm trọng được phép tồn tại trong bao lâu và đến mức nào thì Risk Owner phải báo cáo lên cấp cao hơn.
Đó là vai trò của ngưỡng chấp nhận rủi ro.
Appetite nói chúng ta muốn vận hành trong vùng nào. Tolerance cho biết khi nào chúng ta đang đi ra khỏi vùng đó.
5. Case Odin Lab Bank: từ một tuyên bố chung đến quyết định cụ thể
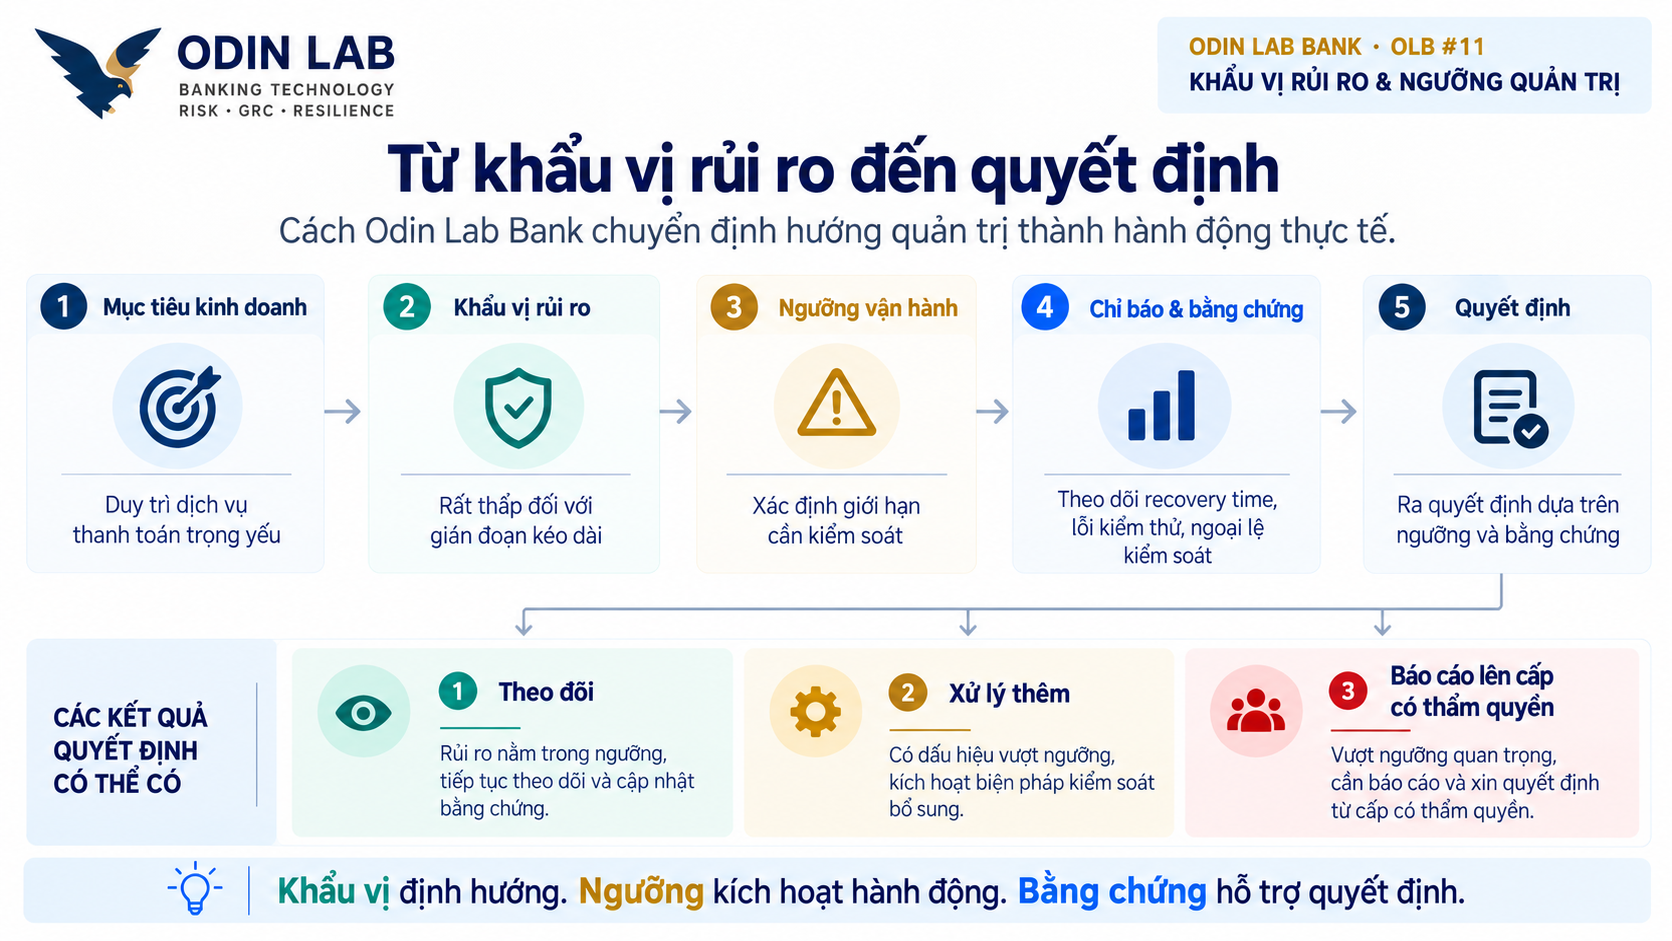
Hãy tiếp tục với Digital Payment Service tại Odin Lab Bank.
Mục tiêu của dịch vụ là duy trì khả năng cung cấp thanh toán ổn định và phục hồi trong thời gian được phê duyệt.
Ở cấp quản trị, OLB có thể xác định: khẩu vị đối với gián đoạn kéo dài của dịch vụ thanh toán trọng yếu là rất thấp.
Tuyên bố này hợp lý, nhưng vẫn chưa đủ để vận hành. Đội công nghệ cần biết thời gian phục hồi nào còn được chấp nhận, bao nhiêu lần kiểm thử thất bại là dấu hiệu phải đánh giá lại, khi nào một ngoại lệ cần escalation và ai có thẩm quyền chấp nhận mức rủi ro còn lại.
Khi đó, khẩu vị rủi ro bắt đầu được chuyển hóa thành:
Mục tiêu → Khẩu vị → Ngưỡng → Chỉ báo → Bằng chứng → Hành động → Quyết định
Khi các chỉ báo vẫn nằm trong ngưỡng cho phép, tổ chức có thể tiếp tục theo dõi. Nếu các chỉ báo bắt đầu vượt ngưỡng, Risk Owner phải đánh giá lại. Nếu rủi ro vượt quá thẩm quyền chấp nhận, vấn đề phải được đưa lên cấp quyết định cao hơn.
Odin Lab Bank là mô hình giả lập phục vụ minh họa phương pháp, không đại diện cho một ngân hàng thực tế.
6. Khẩu vị rủi ro chỉ có giá trị khi đi xuống được tới quyết định
Một tài liệu Risk Appetite có thể được viết rất tốt. Có định nghĩa, có nguyên tắc, có các vùng màu và có phê duyệt của lãnh đạo.
Nhưng câu hỏi quan trọng hơn là:
Ngày mai nếu một chỉ báo vượt ngưỡng thì ai phải làm gì?
Nếu không trả lời được câu đó, Risk Appetite vẫn chưa đi hết hành trình của nó.
Một hệ thống quản trị tốt phải nối được: Mục tiêu → Khẩu vị → Ngưỡng → Chỉ báo → Bằng chứng → Người chịu trách nhiệm → Quyết định.
Đây cũng là điểm khác biệt giữa việc “có một chính sách về Risk Appetite” và việc “quản trị bằng Risk Appetite”. Khẩu vị rủi ro không nên chỉ phục vụ Hội đồng quản trị hoặc bộ phận Risk. Nó cần được dịch xuống ngôn ngữ mà Business, Technology, Security, Operations và Control Owners có thể sử dụng trong công việc hàng ngày.
7. Ba khái niệm này nằm ở đâu trong Odin Risk Management Method?
Odin Method không cần thêm ba bước mới cho Appetite, Tolerance và Capacity. Ba khái niệm này đóng vai trò như các ranh giới quản trị xuyên suốt chu trình.
Ở bước Objective, tổ chức xác định mục tiêu cần bảo vệ và mức rủi ro sẵn sàng chấp nhận để đạt mục tiêu đó.
Ở bước Assess, mức rủi ro thực tế được so sánh với khẩu vị và ngưỡng chấp nhận.
Ở bước Control, tổ chức lựa chọn các biện pháp để đưa rủi ro về vùng mong muốn.
Ở bước Evidence, tổ chức chứng minh mức rủi ro thực sự đang ở đâu.
Ở bước Responsibility, thẩm quyền chấp nhận và trách nhiệm xử lý phải được làm rõ.
Ở bước Decision & Monitor, các ngưỡng và chỉ báo được sử dụng để quyết định tiếp tục, xử lý thêm hay escalation.
Ở bước Learn, tổ chức xem lại liệu các giả định, ngưỡng và khẩu vị trước đây còn phù hợp hay không.
Nhìn theo cách đó, Risk Appetite không phải là một tài liệu đứng ngoài chu trình. Nó là một phần của cơ chế ra quyết định.
Kết luận
Ba khái niệm có thể được nhớ bằng ba câu:
Năng lực chịu đựng cho biết chúng ta thực sự có thể chịu đến đâu.
Khẩu vị rủi ro cho biết chúng ta sẵn sàng nhận bao nhiêu rủi ro để đạt mục tiêu.
Ngưỡng chấp nhận cho biết khi nào thực tế đã đi quá xa và cần hành động.
Nếu chúng chỉ nằm trong policy, giá trị sẽ rất hạn chế. Khi chúng được nối với chỉ báo, bằng chứng, trách nhiệm và quyền quyết định, chúng mới thực sự trở thành Risk Governance.
Và đó cũng là bước chuyển tiếp tự nhiên của ODIN 101: từ quản lý từng Risk sang xây dựng một hệ thống quản trị Risk có giới hạn, có trách nhiệm và có khả năng ra quyết định.
TURN RISK INTO VALUE.
Đọc tiếp trong ODIN 101
← Q010: Khi nào một rủi ro có thể đóng, và chúng ta phải học gì từ nó?
Tiếp theo: Q012 sẽ đi sâu hơn vào mối quan hệ giữa Governance, Risk và GRC trong thực tế quản trị công nghệ.
Bắt đầu từ Q001: Quản trị rủi ro thực sự bắt đầu từ đâu?
Đọc tiếp → Q012: Governance, Risk Management và GRC thực sự khác nhau ở đâu?
Xem toàn bộ ODIN 101 — Digital Trust & Resilience →
Tài liệu tham khảo
ISACA / CRISC — Risk Appetite, Risk Tolerance và Risk Capacity.
ISO 31000:2018 — Risk Management — Guidelines.
COBIT 2019 — Governance and Management Objectives.
Để lại một bình luận