
Odin Lab · Nghiên cứu & Ứng dụng
Sao lưu thành công, ngân hàng đã sẵn sàng phục hồi sau tấn công mạng?
Odin Lab
Sao lưu thành công chưa đủ chứng minh khả năng phục hồi. Từ ISACA và NIST đến kiểm thử, đối soát và quyết định mở lại dịch vụ tại OLB.
Một báo cáo sao lưu có thể cho thấy mọi tác vụ đều hoàn tất, trong khi ngân hàng vẫn chưa trả lời được câu hỏi quan trọng nhất: nếu môi trường vận hành bị xâm nhập, dịch vụ nào có thể hoạt động trở lại, với dữ liệu nào và trong điều kiện nào?
Tỷ lệ sao lưu thành công là chỉ số cần thiết. Tuy nhiên, quyết định mở lại dịch vụ còn phụ thuộc vào khả năng truy xuất bản sao, mức độ tin cậy của môi trường khôi phục, tính nhất quán của giao dịch và sự sẵn sàng của các hệ thống liên quan. Ngân hàng cần kiểm chứng chuỗi điều kiện đó trước khi coi năng lực phục hồi là đã được chứng minh.
Bài viết tiếp nối chủ đề lồng ghép Zero Trust, với nguyên tắc không tin cậy mặc định khi cấp quyền truy cập, và Defense in Depth, tức phòng thủ nhiều lớp, bằng góc nhìn về phục hồi sau sự cố. Phần tham chiếu dựa trên ISACA, NIST và Ủy ban Basel; tình huống, quy trình và lộ trình ứng dụng tại Odin Lab Bank là đề xuất của Odin Lab.
1 Nghiên cứu gợi mở điều gì
Trong bài “Data Integrity Is Not Enough: Why Organizations Need Data Resilience”, đăng trên ISACA ngày 01/10/2026, Nnamdi Nwosu mở rộng góc nhìn từ tính toàn vẹn sang khả năng chống chịu của dữ liệu. Dữ liệu cần chính xác, sẵn có, phục hồi được và sử dụng được khi hoạt động bị gián đoạn. [1]
Tác giả đề cập việc phân loại dữ liệu quan trọng, tăng cường phục hồi, liên kết bảo vệ dữ liệu với các kiểm soát khác và quản lý sự phụ thuộc bên thứ ba. Đây là bài phân tích chuyên môn; nội dung không phải kết quả thử nghiệm tại ngân hàng hoặc một bộ yêu cầu bắt buộc mới. [1]
Góc nhìn này có thể đối chiếu với hai kết quả trong Khung an ninh mạng NIST CSF 2.0: RC.RP-03 nói đến xác minh tính toàn vẹn của bản sao và tài sản phục vụ phục hồi trước khi sử dụng; RC.RP-05 đề cập xác minh tài sản đã khôi phục và xác nhận trạng thái vận hành bình thường của hệ thống, dịch vụ. [2]
NIST SP 800-184 cung cấp hướng dẫn về lập kế hoạch, xây dựng kịch bản thao tác, thử nghiệm và cải tiến phục hồi sau sự kiện an ninh mạng. [3] Trong lĩnh vực ngân hàng, nguyên tắc 3 và 4 của Basel về khả năng chống chịu hoạt động nhấn mạnh diễn tập theo tình huống nghiêm trọng nhưng có thể xảy ra và lập bản đồ các quan hệ phụ thuộc phục vụ hoạt động trọng yếu. [4]
Từ các nguồn này, Odin Lab đề xuất đánh giá phục hồi ở cấp dịch vụ, với các điều kiện và bằng chứng đủ rõ để người có thẩm quyền quyết định. Các bước thực hành bên dưới là cách vận dụng, không phải quy trình nguyên bản do các tổ chức trên ban hành.
2 Phân biệt bốn năng lực thường bị gộp chung
Sao lưu, sao chép dữ liệu, khôi phục thảm họa và phục hồi sau tấn công mạng có liên quan chặt chẽ. Chúng giải quyết các phần khác nhau của bài toán duy trì hoạt động.
| Năng lực | Mục đích chính | Điều cần kiểm chứng thêm |
|---|---|---|
| Sao lưu dữ liệu | Giữ các bản sao tại những thời điểm xác định | Có lấy được bản sao, giải mã và khôi phục khi cần không |
| Sao chép dữ liệu sang nơi khác | Duy trì bản dữ liệu ở môi trường khác, hỗ trợ tính sẵn sàng | Lỗi logic hoặc thay đổi độc hại có bị sao chép theo không |
| Khôi phục thảm họa, gọi tắt là DR theo tên Disaster Recovery | Khôi phục hệ thống và dịch vụ theo kịch bản gián đoạn | Kịch bản đã xét tới việc tài khoản quản trị hoặc môi trường dự phòng bị ảnh hưởng chưa |
| Phục hồi sau tấn công mạng | Khôi phục hoạt động trong điều kiện mức độ tin cậy của hệ thống có thể đã suy giảm | Điểm phục hồi, quyền quản trị, môi trường và giao dịch đã đủ điều kiện sử dụng trở lại chưa |
Một chương trình DR có thể đã bao gồm kịch bản tấn công mạng. Vì vậy, công việc đầu tiên là kiểm tra phạm vi và bằng chứng hiện có. Nếu kịch bản còn thiếu, ngân hàng bổ sung vào chương trình phục hồi chung thay vì mặc định phải lập một chương trình độc lập.
Tương tự, bản sao có cơ chế chống sửa đổi hoặc xóa trong thời hạn lưu giữ, thường gọi là immutable backup, giúp bảo vệ bản sao trước một số hành vi phá hoại. Cơ chế này vẫn cần đi cùng kiểm thử khôi phục. Nó không tự chứng minh dữ liệu bên trong là đúng hoặc chưa bị ảnh hưởng trước khi được sao lưu.
3 Bắt đầu bằng dịch vụ cần duy trì
Trong đánh giá của Odin Lab, đơn vị kiểm chứng phù hợp là một luồng dịch vụ có ý nghĩa với khách hàng hoặc vận hành ngân hàng. Ví dụ, với chuyển tiền trên kênh số, việc máy chủ ứng dụng đã khởi động chỉ phản ánh một phần kết quả. Người dùng còn cần đăng nhập, gửi lệnh, nhận trạng thái và được ghi nhận giao dịch đúng.
Trước buổi diễn tập, chủ dịch vụ cần thống nhất với CNTT và an toàn thông tin phạm vi chức năng tối thiểu được phép hoạt động. Phạm vi có thể chỉ là tra cứu, hoặc gồm một số loại giao dịch đã xác định. Các chức năng này phải có phương án vận hành, hạn mức và thông tin tới khách hàng phù hợp khi áp dụng.
Phân tích tác động kinh doanh, gọi tắt là BIA, là cơ sở để xác định ưu tiên và yêu cầu phục hồi. Thời gian phục hồi mục tiêu, gọi tắt là RTO, mô tả mục tiêu thời gian khôi phục trong phạm vi đã xác định. Điểm phục hồi mục tiêu, gọi tắt là RPO, chỉ thời điểm mà dữ liệu cần được khôi phục về sau gián đoạn. [5][6] Ngân hàng cần xác định rõ cách đo của mình trước khi diễn tập, tránh dùng thời gian khởi động máy chủ để đại diện cho thời gian phục hồi toàn bộ dịch vụ.
Đề xuất thực hành là lập một hồ sơ ngắn cho mỗi dịch vụ ưu tiên: phạm vi hoạt động tối thiểu, dữ liệu cần khôi phục, quan hệ phụ thuộc, tiêu chí chấp nhận và người có quyền quyết định. Hồ sơ phải ghi cả những giả định chưa được thử nghiệm.
4 Tình huống OLB khi hệ thống đã lên nhưng chưa thể mở giao dịch
Odin Lab Bank, gọi tắt là OLB, là ngân hàng giả lập phục vụ nghiên cứu và đào tạo. Tình huống dưới đây được xây dựng để minh họa, không mô tả sự cố hay cấu hình của một ngân hàng thực tế.
Trong một buổi diễn tập, OLB giả định phát hiện dấu hiệu xâm nhập liên quan tới tài khoản quản trị. Nhóm ứng cứu cô lập phạm vi ảnh hưởng. Báo cáo sao lưu trước đó ghi nhận tác vụ hoàn tất, và nhóm kỹ thuật có thể khôi phục ứng dụng sang môi trường phục hồi.
Tuy nhiên, trước khi mở lại chuyển tiền, nhóm nghiệp vụ phát hiện một khoảng chưa được giải thích: có lệnh đã gửi ra đối tác trước gián đoạn nhưng chưa rõ đã được xử lý hay chưa. Đồng thời, mức độ tin cậy của bản sao gần nhất đang được kiểm tra. Đây là các điều kiện giả định của bài diễn tập, chưa phải bằng chứng rằng dữ liệu đã hỏng.
Nếu mở giao dịch ngay, OLB có thể gặp rủi ro xử lý trùng hoặc báo sai trạng thái. Nếu khôi phục từ điểm cũ hơn, OLB phải xác định phần dữ liệu bị thiếu và khả năng tái lập từ các nguồn còn đáng tin cậy. Quyết định phục hồi vì thế cần có sự tham gia của an toàn thông tin, CNTT, chủ dữ liệu và chủ dịch vụ.
OLB đề xuất kiểm chứng theo năm bước dưới đây. Các hoạt động có thể diễn ra song song khi phù hợp, nhưng điều kiện mở lại dịch vụ phải được đánh giá trên toàn bộ chuỗi.
Bước 1 Xác định phạm vi và điều kiện kích hoạt phục hồi
Người điều phối sự cố tập hợp đánh giá phạm vi ảnh hưởng, trạng thái cô lập và những giả định còn mở. Nhóm phục hồi xác nhận mình được phép tác động tới môi trường nào. Các thao tác cần bảo toàn bằng chứng phục vụ điều tra và sử dụng kênh phối hợp có thể hoạt động khi công cụ thông thường bị gián đoạn.
Kết quả cần có là quyết định kích hoạt phục hồi, phạm vi được phép thực hiện và các điều kiện dừng hoặc báo cáo vượt cấp. Phục hồi và điều tra cần phối hợp; việc hoàn tất mọi hoạt động điều tra không phải lúc nào cũng là điều kiện để bắt đầu mọi thao tác phục hồi.
Bước 2 Chọn điểm phục hồi có cơ sở tin cậy
Nhóm sao lưu phối hợp với an toàn thông tin xác định bản sao ứng viên, thời điểm tạo, chuỗi bản sao cần thiết và khả năng truy xuất. Việc đánh giá cần xét dấu hiệu xâm nhập đã biết, tính toàn vẹn, quyền truy cập và khóa giải mã nếu sử dụng.
Không có cảnh báo từ một lần quét không đồng nghĩa đã chứng minh sạch tuyệt đối. Hồ sơ cần nêu phương pháp kiểm tra, giới hạn và lý do lựa chọn điểm phục hồi. Nếu phải dùng điểm cũ hơn mục tiêu, chủ dữ liệu phải được thông báo về khoảng dữ liệu cần đối soát hoặc tái lập.
Bước 3 Khôi phục trong môi trường được kiểm soát
Nhóm hạ tầng và ứng dụng xác nhận các phụ thuộc thiết yếu có thể sử dụng: định danh, phân giải tên, đồng bộ thời gian, khóa và chứng thư khi cần, cùng các kết nối đã được cho phép. Quyền quản trị của môi trường phục hồi phải được đánh giá lại theo phạm vi xâm nhập giả định, tránh sử dụng nguyên trạng thông tin xác thực có thể đã bị lộ.
Bản dữ liệu được khôi phục cần có nhật ký thao tác và liên kết với phiên bản ứng dụng, cấu hình liên quan. Kết nối ra môi trường khác được mở theo nhu cầu đã xác định, với theo dõi phù hợp.
Bước 4 Kiểm thử giao dịch và đối soát dữ liệu
Nhóm ứng dụng cùng nghiệp vụ chạy bộ kiểm thử đã phê duyệt trong điều kiện kiểm soát. Nội dung cần bao gồm giao dịch thành công, giao dịch thất bại và trường hợp chưa rõ kết quả. Với lệnh đã gửi trước gián đoạn, OLB phải xác minh trạng thái trước khi quyết định gửi lại.
Bằng chứng cần liên kết được từ mã giao dịch thử, nhật ký ứng dụng tới kết quả ghi nhận và xác nhận nghiệp vụ. Nếu dùng dữ liệu kiểm thử, phải ghi rõ giới hạn đại diện của bộ dữ liệu; không suy rộng kết quả sang toàn bộ hệ thống.
Bước 5 Quyết định mở lại và giám sát sau phục hồi
Người có thẩm quyền theo cơ chế điều hành sự cố của OLB xem xét kết luận kỹ thuật, đánh giá an toàn thông tin, xác nhận nghiệp vụ và các vấn đề tồn tại. Quyết định phải ghi phạm vi dịch vụ được mở, giới hạn áp dụng, người theo dõi và điều kiện tạm dừng hoặc cô lập lại.
Nếu xuất hiện dấu hiệu tái xâm nhập hoặc sai lệch giao dịch, việc quay về một bản dữ liệu trước đó cần được đánh giá tác động. Tự động quay lui sau khi dịch vụ đã phát sinh giao dịch mới có thể làm mất hoặc tạo bất nhất dữ liệu.
5 Kiểm soát cần gắn với bằng chứng và trách nhiệm
Ma trận dưới đây là đề xuất của Odin Lab cho tình huống OLB. Mỗi ngân hàng cần điều chỉnh theo mô hình tổ chức và phân cấp thực tế.
| Rủi ro cần quản lý | Kiểm soát và bằng chứng cần kiểm tra | Đơn vị chủ trì đề xuất |
|---|---|---|
| Bản sao không dùng được khi cần | Thử truy xuất và khôi phục; lưu kết quả kiểm tra bản sao, quyền truy cập và khóa cần thiết | Vận hành sao lưu |
| Mang lại điều kiện xâm nhập vào môi trường phục hồi | Đánh giá điểm phục hồi, thông tin xác thực và kiểm soát kết nối; lưu kết luận cùng giới hạn kiểm tra | An toàn thông tin phối hợp CNTT |
| Ứng dụng hoạt động nhưng thiếu phụ thuộc | Kiểm thử luồng dịch vụ; lưu bản đồ phụ thuộc, kết quả kết nối và xác nhận bên liên quan | Chủ hệ thống ứng dụng |
| Giao dịch thiếu, trùng hoặc sai trạng thái | Đối soát lệnh, kết quả hạch toán và phản hồi đối tác; lưu các sai lệch và cách xử lý | Chủ dữ liệu và nghiệp vụ |
| Mở lại quá sớm hoặc không rõ thẩm quyền | Đánh giá tiêu chí chấp nhận; lưu quyết định, điều kiện giám sát và các vấn đề chưa giải quyết | Người được phân cấp quyết định |
Đơn vị quản lý rủi ro thực hiện phản biện và theo dõi theo chức năng. Kiểm toán nội bộ có thể đánh giá độc lập thiết kế và hiệu lực kiểm soát, nhưng không nên trở thành đơn vị thực thi phục hồi hoặc phê duyệt vận hành hằng ngày.
6 Đo đúng điều ngân hàng cần biết
Odin Lab đề xuất giữ báo cáo sao lưu thành công, đồng thời bổ sung các chỉ số phản ánh kết quả phục hồi. Mỗi chỉ số phải nêu phạm vi, kỳ đo và nguồn bằng chứng để người đọc hiểu giới hạn của kết luận.
• Tỷ lệ dịch vụ ưu tiên đã hoàn tất kiểm thử phục hồi theo toàn bộ luồng nghiệp vụ trong kỳ. Mẫu số là danh sách dịch vụ được phê duyệt thuộc phạm vi kỳ đó.
• Thời gian gián đoạn thực đo tới khi đạt mức dịch vụ đã thống nhất. Báo cáo tách các mốc phát hiện, quyết định kích hoạt, khôi phục kỹ thuật, xác nhận nghiệp vụ và mở lại dịch vụ để thấy phần chậm ở đâu.
• Khoảng dữ liệu cần đối soát hoặc tái lập tại điểm phục hồi thực tế, cùng lượng giao dịch chưa xác định được kết quả. Báo cáo cần tách mục tiêu RPO khỏi kết quả đã kiểm chứng.
• Số điều kiện phục hồi quan trọng còn thiếu bằng chứng, đơn vị chịu trách nhiệm và thời hạn xử lý.
Đối với thời gian, ngân hàng nên báo cáo cả thời lượng khôi phục kỹ thuật và thời gian gián đoạn của dịch vụ. Nếu phải chờ chọn điểm phục hồi, kiểm tra an toàn hoặc đối soát nghiệp vụ, các khoảng chờ này vẫn ảnh hưởng tới khả năng phục vụ khách hàng.
Một lần diễn tập đạt yêu cầu chỉ chứng minh trong phạm vi và điều kiện đã thử. Khi kiến trúc, phụ thuộc, dữ liệu hoặc cơ chế xác thực thay đổi đáng kể, cần đánh giá lại tác động tới kết quả đó.
7 Quan hệ với Zero Trust và phòng thủ nhiều lớp
Trong phương án OLB, tư duy Zero Trust được vận dụng vào việc đánh giá điều kiện truy cập của người và thiết bị quản trị trong quá trình phục hồi. Quyền khẩn cấp cần có phạm vi, thời hạn, nhật ký và rà soát sau sử dụng. Nếu nền tảng định danh thông thường không hoạt động, phương án truy cập dự phòng phải được thiết kế và thử trước.
Phòng thủ nhiều lớp tiếp tục thể hiện ở bảo vệ bản sao, phân tách quyền, kiểm soát kết nối, bảo vệ ứng dụng và giám sát. Các lớp này hỗ trợ hạn chế tác động khi một kiểm soát thất bại. Hiệu lực thực tế phụ thuộc vào mức độ độc lập, cấu hình và khả năng vận hành của chúng trong kịch bản đã chọn.
Khả năng phục hồi bổ sung một phép thử cho thiết kế bảo mật: sau khi đã giả định một số kiểm soát bị vượt qua, ngân hàng còn duy trì được những điều kiện nào để khôi phục hoạt động? Câu trả lời giúp xác định ưu tiên cải tiến dựa trên tác động tới dịch vụ.
8 Bắt đầu trong 30 ngày với một dịch vụ
Đây là lộ trình khởi động do Odin Lab đề xuất, không phải thời hạn để hoàn thiện toàn bộ năng lực phục hồi của ngân hàng.
Tuần đầu, chọn một dịch vụ ưu tiên, xác nhận chủ dịch vụ và thống nhất tiêu chí chấp nhận. Rà soát bản đồ phụ thuộc, bản sao cần thiết và phân cấp quyết định. Ghi nhận rõ những phần chưa biết thay vì mặc định đã đáp ứng.
Tuần thứ hai, tổ chức diễn tập thảo luận theo một kịch bản có ảnh hưởng tới mức độ tin cậy của tài khoản quản trị hoặc bản sao. Kiểm tra khả năng phối hợp, truy cập khẩn cấp và quy trình lựa chọn điểm phục hồi. Kết quả phải chỉ ra các điều kiện chưa đủ để chuyển sang thử nghiệm kỹ thuật.
Tuần thứ ba, thực hiện thử nghiệm kỹ thuật trong phạm vi được phê duyệt và môi trường phù hợp. Dùng dữ liệu kiểm thử hoặc dữ liệu đã được xử lý theo quy định; kiểm soát việc kết nối đối tác, tránh tạo giao dịch thật ngoài kế hoạch.
Tuần thứ tư, thực hiện đối soát nghiệp vụ, tổng hợp bằng chứng và đánh giá kết quả. Người có thẩm quyền quyết định chấp nhận phạm vi đã chứng minh, yêu cầu khắc phục hoặc thử lại. Chỉ mở rộng sang dịch vụ tiếp theo khi cách đo và hồ sơ kiểm chứng đã rõ.
9 Sáu câu hỏi để bắt đầu buổi đánh giá
- Chúng ta đang chứng minh khả năng phục hồi của dịch vụ nào, ở mức chức năng nào?
- Nếu tài khoản quản trị thông thường không còn đáng tin cậy, ai có thể tiếp cận bản sao và môi trường phục hồi?
- Điểm phục hồi được chọn dựa trên những bằng chứng nào, còn giới hạn kiểm tra gì?
- Dịch vụ đã được thử qua các hệ thống phụ thuộc và tình huống giao dịch chưa rõ kết quả chưa?
- Ai xác nhận dữ liệu, ai đánh giá an toàn thông tin và ai có thẩm quyền mở lại dịch vụ?
- Những điều kiện chưa đáp ứng sẽ dẫn tới hạn chế vận hành, phương án thay thế hoặc quyết định thử lại như thế nào?
10 Từ nghiên cứu đến quyết định phục hồi
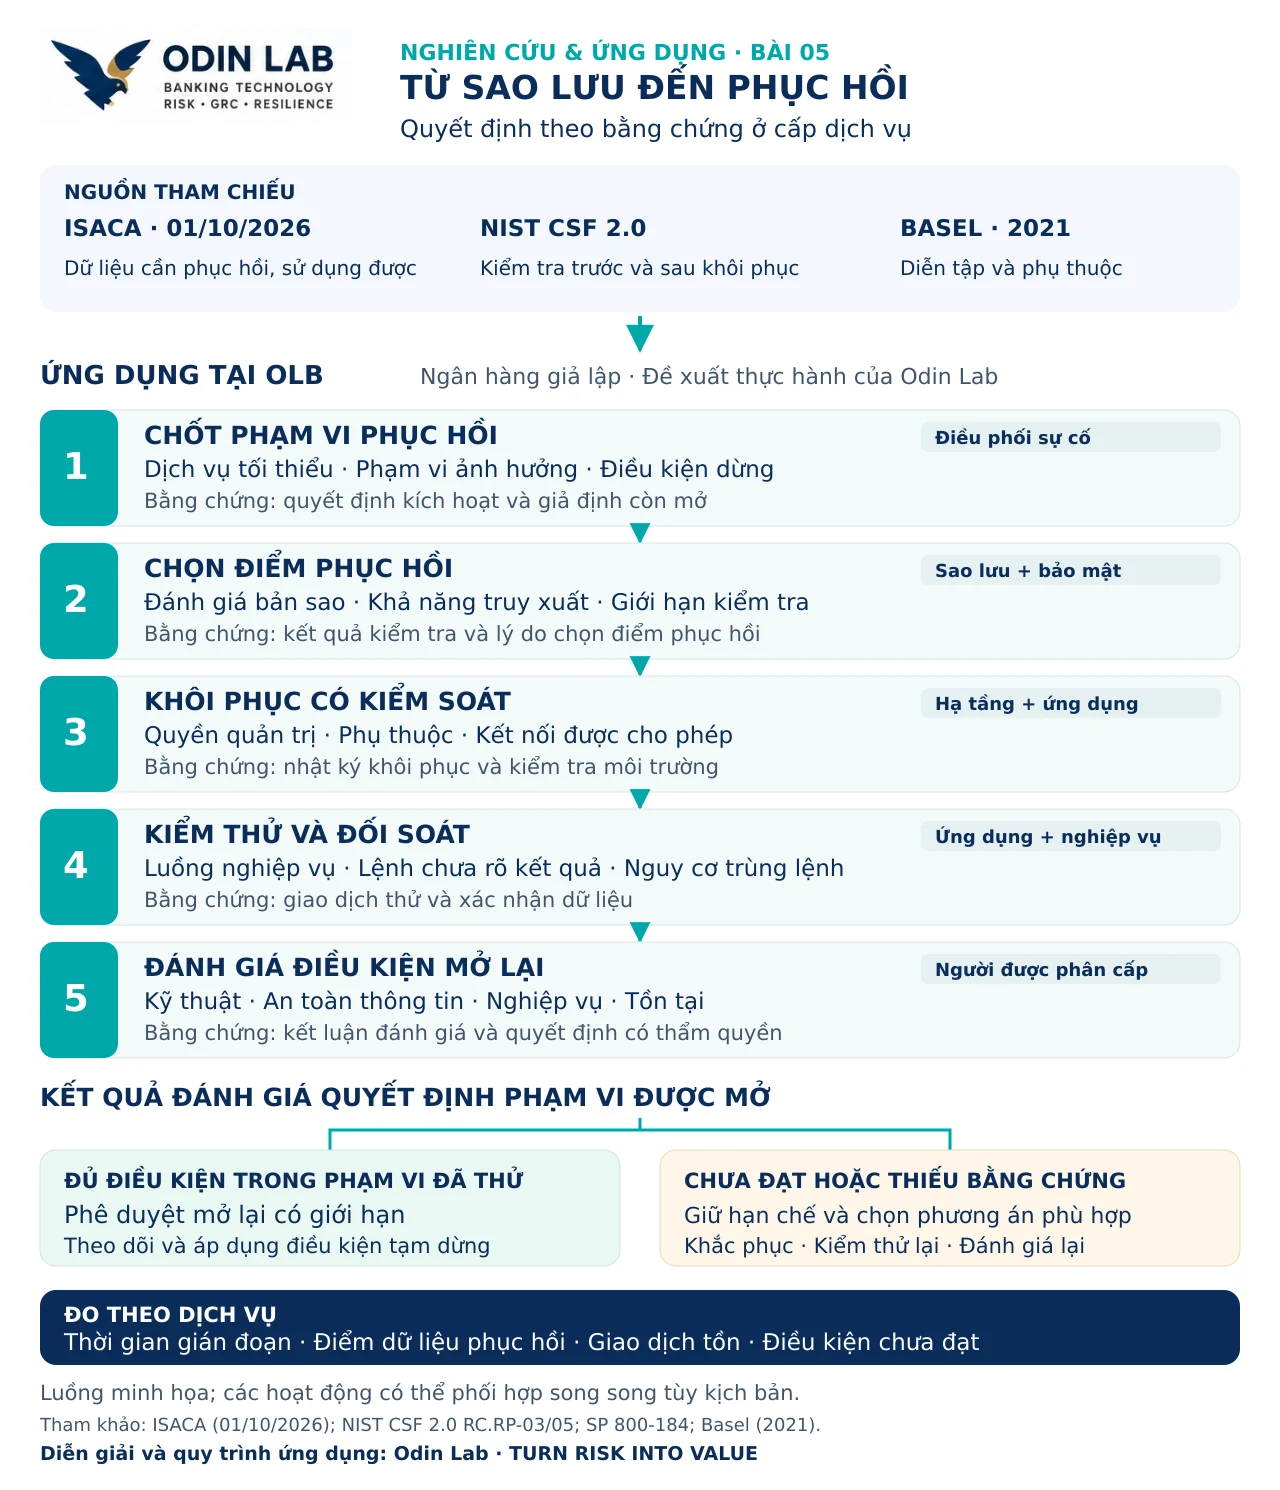
Sao lưu thành công giúp ngân hàng biết một công đoạn bảo vệ dữ liệu đã được thực hiện. Năng lực phục hồi cần được kiểm chứng thêm bằng khả năng lấy lại dữ liệu phù hợp, vận hành trong môi trường được kiểm soát, hoàn tất luồng nghiệp vụ và ra quyết định có trách nhiệm.
Bước thực hành có giá trị ngay là chọn một dịch vụ, xác định điều kiện mở lại và tổ chức một lần kiểm thử có CNTT, an toàn thông tin và nghiệp vụ cùng xác nhận. Những khoảng trống được phát hiện sẽ trở thành đầu việc cụ thể, có người chịu trách nhiệm và thời hạn xử lý.
Nguồn tham khảo
[1] Nnamdi Nwosu. Data Integrity Is Not Enough: Why Organizations Need Data Resilience. ISACA Now Blog, 01/10/2026. Bài phân tích chuyên môn gợi mở chủ đề. Đọc bài gốc.
[2] NIST. The NIST Cybersecurity Framework 2.0. 26/02/2024, trang 23, RC.RP-03 và RC.RP-05. Dùng làm tham chiếu về kết quả cần đạt khi phục hồi. Đọc tài liệu.
[3] NIST. SP 800-184, Guide for Cybersecurity Event Recovery. 12/2016. Tham chiếu về lập kế hoạch, thử nghiệm và cải tiến phục hồi. Đọc tài liệu.
[4] Basel Committee on Banking Supervision. Principles for Operational Resilience. 03/2021, nguyên tắc 3 và 4. Tham chiếu về diễn tập và quan hệ phụ thuộc của hoạt động trọng yếu. Đọc tài liệu.
[5] NIST CSRC Glossary. Recovery Time Objective. Tra cứu RTO.
[6] NIST CSRC Glossary. Recovery Point Objective. Tra cứu RPO.
Các nguồn trên được dùng để tham khảo chuyên môn. Việc xác định nghĩa vụ pháp lý áp dụng cho từng ngân hàng cần được thực hiện riêng theo quy định và phạm vi hoạt động của tổ chức.
Đọc tiếp tại Odin Lab
Bài tiếp theo: Ngoại lệ bảo mật đến hạn: ngân hàng cần quyết định gì?
Vì sao ngân hàng cần lồng ghép Zero Trust và Defense in Depth trong thực tế.
Để lại một bình luận