
Odin Lab · ODIN 101 — Digital Trust & Resilience
Q013 — Risk và Opportunity khác nhau như thế nào?
Odin Lab
Risk và Opportunity thường cùng xuất hiện từ một quyết định. Q013 giải thích cách quản trị bất định để vừa bảo vệ mục tiêu vừa tạo điều kiện cho đổi mới và Value.
Odin Lab | ODIN 101 — Digital Trust & Resilience
Banking Technology • Risk • GRC • Audit • Resilience • AI
Quản trị rủi ro không chỉ để tránh điều xấu; nó còn giúp tổ chức nhận ra khi nào nên chủ động chấp nhận bất định để tạo ra giá trị.
Khi nhắc đến Risk, phản ứng tự nhiên thường là nghĩ tới sự cố, mất mát, gián đoạn hoặc những điều cần phải kiểm soát. Vì vậy trong nhiều tổ chức, Risk Management dần trở thành công việc tìm vấn đề, đánh giá mức độ nghiêm trọng rồi bổ sung Control để giảm Risk xuống.
Cách tiếp cận đó cần thiết, nhưng chưa đầy đủ.
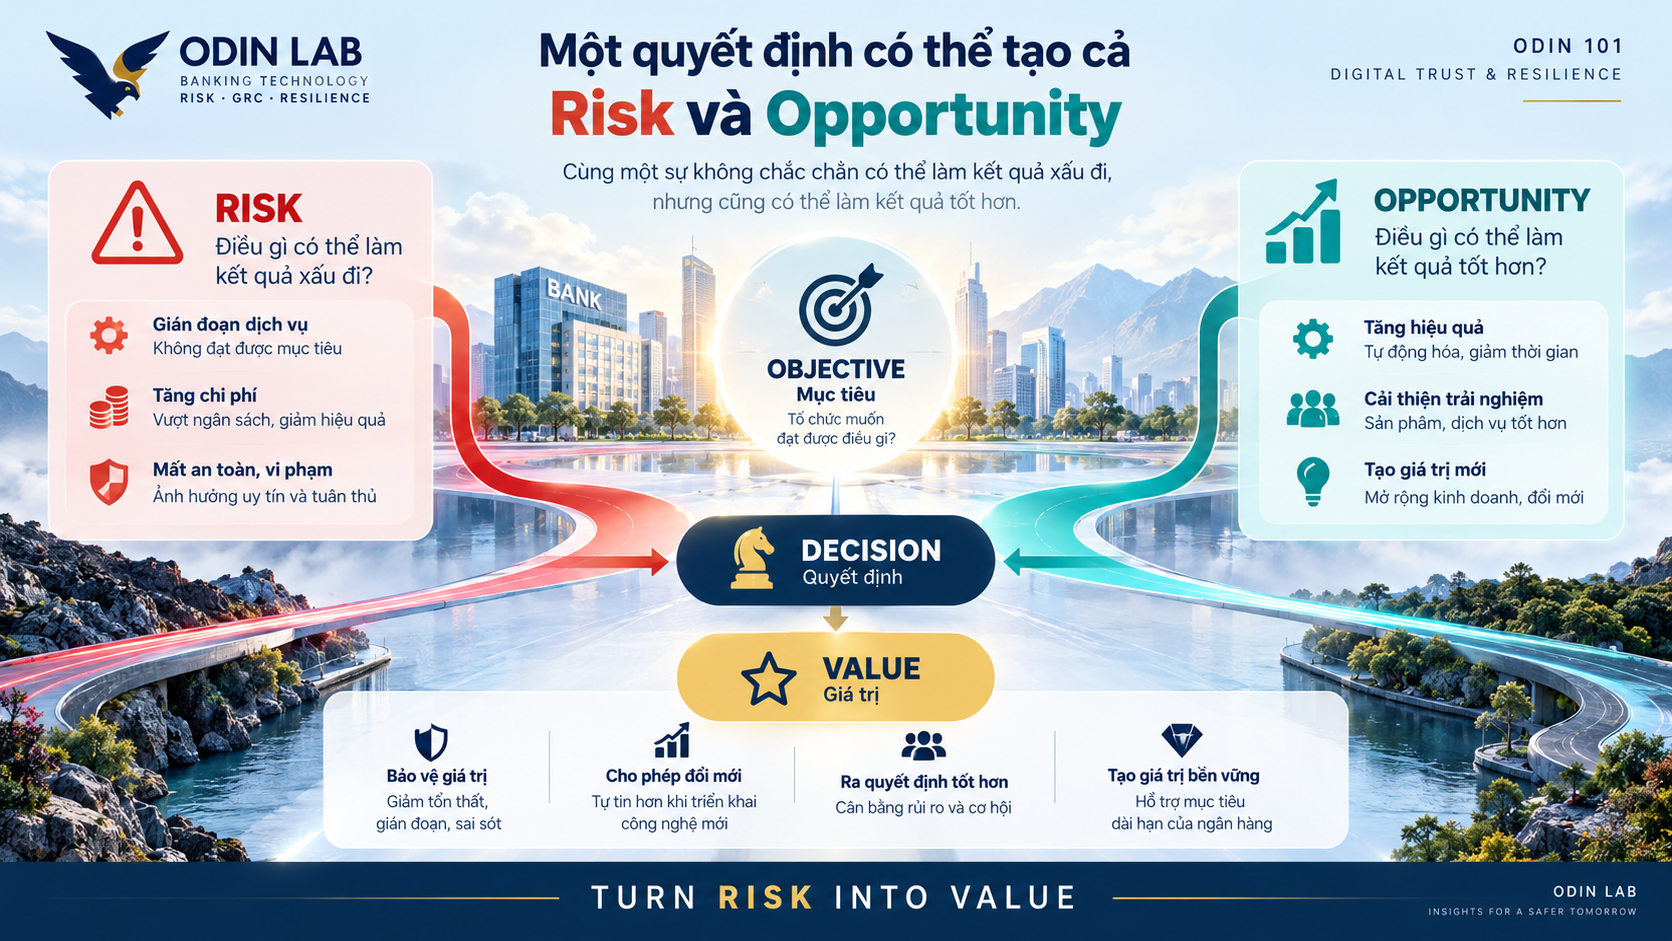
Bởi trong thực tế, cùng một sự không chắc chắn có thể vừa tạo ra nguy cơ, vừa mở ra cơ hội. Một công nghệ mới có thể tạo thêm rủi ro bảo mật nhưng cũng giúp tăng năng suất. Một thay đổi kiến trúc có thể làm tăng độ phức tạp nhưng đồng thời cải thiện khả năng mở rộng. Một mức tự động hóa cao hơn có thể tạo thêm dependency mới nhưng lại giảm đáng kể sai sót thủ công và thời gian phục hồi.
Vì vậy, câu hỏi quan trọng không chỉ là “Điều gì có thể xảy ra sai?” mà còn là “Điều gì có thể trở nên tốt hơn nếu chúng ta quản lý được sự không chắc chắn này?”
Đó là điểm mà Risk bắt đầu gặp Opportunity — Cơ hội.
1. Risk bắt đầu từ sự không chắc chắn đối với mục tiêu
Trong Odin Risk Management Method, chúng ta luôn bắt đầu bằng Objective — Mục tiêu. Lý do rất đơn giản: nếu không biết tổ chức đang cố đạt điều gì, chúng ta cũng không thể biết điều gì thực sự là Risk.
Theo cách hiểu phổ biến trong quản trị rủi ro, Risk là tác động của sự không chắc chắn đối với mục tiêu. Tác động đó thường được nhìn theo hướng tiêu cực, nhưng bản thân sự không chắc chắn không chỉ tạo ra kết quả xấu.
Một thay đổi có thể khiến kết quả thấp hơn kỳ vọng. Nhưng cũng chính thay đổi đó có thể giúp kết quả tốt hơn kỳ vọng.
Ví dụ, một ngân hàng quyết định ứng dụng AI để hỗ trợ phân tích tài liệu. Sự không chắc chắn xuất hiện ngay: chất lượng mô hình ra sao, dữ liệu có được bảo vệ không, kết quả có đáng tin cậy không, người dùng có phụ thuộc quá mức vào AI không. Đó là Risk. Nhưng cùng lúc, AI có thể giúp giảm thời gian xử lý, tăng khả năng phân tích và giải phóng con người khỏi một số công việc lặp lại. Đó là Opportunity.
Risk và Opportunity có thể cùng xuất hiện từ một quyết định.
2. Opportunity không phải là mặt đối lập đơn giản của Risk
Risk và Opportunity thường được trình bày như hai hướng trái ngược: một bên là nguy cơ, một bên là cơ hội. Trong thực tế, chúng gắn với nhau chặt hơn như vậy.
Một Opportunity đáng giá thường kéo theo một mức Risk mới. Muốn tăng tốc đưa sản phẩm ra thị trường, tổ chức có thể phải chấp nhận nhiều thay đổi hơn. Muốn sử dụng cloud để tăng khả năng mở rộng, tổ chức phải quản lý thêm dependency, dữ liệu và mô hình shared responsibility. Muốn tự động hóa vận hành, tổ chức phải kiểm soát quyền truy cập, cấu hình và khả năng automation thực hiện sai ở quy mô lớn.
Vì vậy câu hỏi quản trị không nên chỉ là “Opportunity này có Risk không?”, bởi gần như mọi Opportunity đáng kể đều có Risk.
Giá trị kỳ vọng có đủ lớn để chúng ta chấp nhận Risk này hay không, và Risk đó có thể được quản lý đến mức phù hợp hay không?
Đây là điểm chuyển từ tư duy “tránh Risk” sang “quản trị Risk để tạo Value”.
3. Quản trị tốt không phải luôn chọn phương án ít Risk nhất
Giả sử có hai phương án. Phương án A rất an toàn, quen thuộc và ít thay đổi, nhưng chỉ tạo ra giá trị hạn chế. Phương án B tạo thêm một số Risk mới, nhưng nếu được triển khai tốt có thể tăng năng suất, cải thiện trải nghiệm khách hàng hoặc nâng cao khả năng phục hồi.
Nếu Risk Management luôn chọn A chỉ vì A ít Risk hơn, tổ chức có thể trở nên rất an toàn nhưng đồng thời chậm đổi mới. Ngược lại, nếu chỉ nhìn thấy upside của B mà bỏ qua Risk, tổ chức có thể theo đuổi Opportunity một cách thiếu kiểm soát. Cả hai thái cực đều không phải quản trị tốt.
Một quyết định tốt phải cân bằng mục tiêu cần đạt được, giá trị kỳ vọng, Risk phải chấp nhận, khả năng kiểm soát Risk, bằng chứng cho thấy Control đủ hiệu quả và mức Risk còn lại sau khi xử lý.
Đây chính là vai trò của Risk Management: không phải loại bỏ mọi bất định, mà giúp tổ chức chọn bất định nào đáng để chấp nhận.
4. Case Odin Lab Bank: tự động hóa Recovery là Risk hay Opportunity?
Hãy tiếp tục với Digital Payment Service tại Odin Lab Bank.
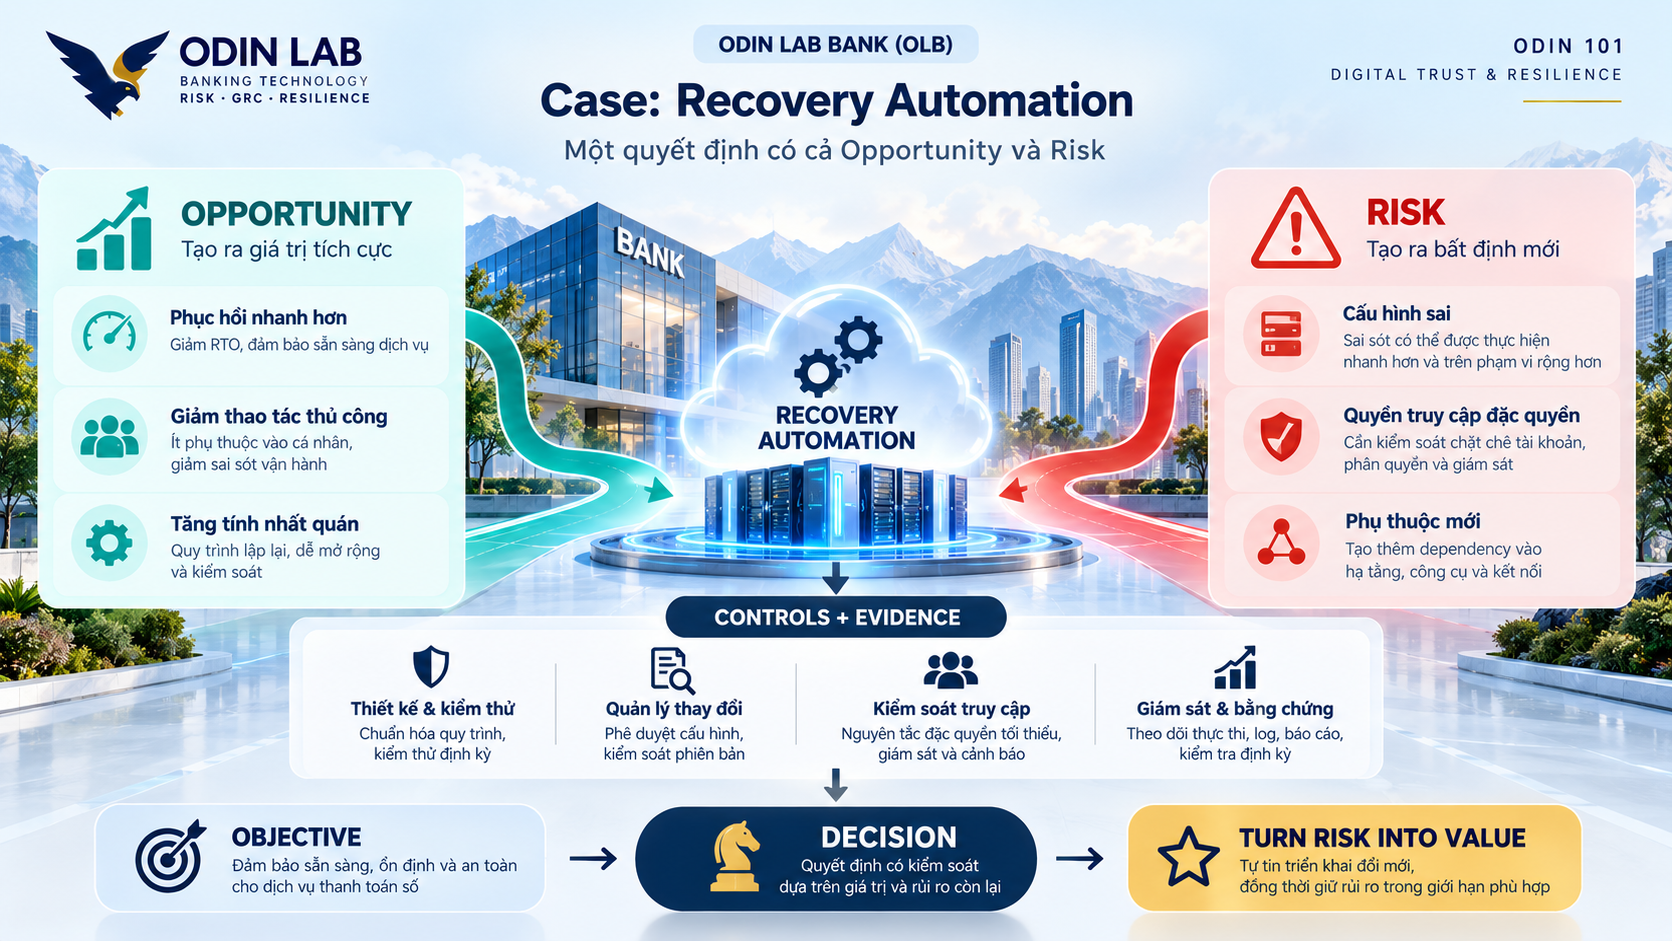
Trong các bài trước, OLB có một Recovery Risk: một số bước phục hồi vẫn phụ thuộc vào thao tác thủ công, khiến tổng thời gian phục hồi có thể vượt mục tiêu. Một lựa chọn là giữ nguyên quy trình, đào tạo tốt hơn và tiếp tục kiểm soát bằng thủ tục. Cách này ít thay đổi hơn. Một lựa chọn khác là tự động hóa một phần recovery workflow.
Automation tạo ra Opportunity khá rõ: giảm thao tác thủ công, rút ngắn Recovery Time, tăng tính lặp lại và giảm phụ thuộc vào kinh nghiệm của một số cá nhân. Nhưng automation cũng tạo ra Risk mới. Nếu workflow được cấu hình sai, sai sót có thể được thực hiện nhanh hơn và trên phạm vi rộng hơn. Quyền truy cập phục vụ automation cần được kiểm soát. Các dependency mới cần được quản lý. Code hoặc cấu hình phục hồi cần được kiểm thử, phê duyệt và theo dõi thay đổi.
Vì vậy OLB không nên kết luận “Automation có Risk, vậy không làm”, cũng không nên kết luận “Automation tạo ra Value, vậy triển khai ngay”.
OLB có thể thiết kế đủ Control và Evidence để nhận Opportunity này mà vẫn giữ Residual Risk trong giới hạn phù hợp hay không?
Nếu câu trả lời là có, Risk Management không cản trở đổi mới. Nó chính là thứ làm cho đổi mới trở nên khả thi hơn.
Odin Lab Bank là mô hình giả lập phục vụ nghiên cứu và đào tạo, không đại diện cho một ngân hàng thực tế.
5. Opportunity cũng cần được quản trị
Một điểm dễ bị bỏ qua là tổ chức thường có quy trình khá rõ để quản lý Risk nhưng lại ít cấu trúc hơn trong việc đánh giá Opportunity. Một Opportunity tốt không chỉ cần một business case hấp dẫn. Nó vẫn cần được xem xét dưới các góc độ quen thuộc của Odin Method.
Objective: Opportunity này giúp đạt mục tiêu nào? Risk: Điều gì có thể khiến kết quả không đạt như kỳ vọng? Control: Chúng ta cần làm gì để giới hạn downside? Evidence: Làm sao biết giả định ban đầu đang đúng? Responsibility: Ai chịu trách nhiệm cho kết quả? Decision & Monitor: Khi nào nên tiếp tục, mở rộng, điều chỉnh hoặc dừng?
Như vậy, cùng một phương pháp có thể giúp tổ chức nhìn đồng thời cả Risk và Opportunity. Với Risk, chúng ta thường hỏi: “Làm thế nào để bảo vệ Objective?” Với Opportunity, chúng ta hỏi thêm: “Làm thế nào để đạt Objective tốt hơn?”
6. Đây chính là điểm bắt đầu của “Turn Risk into Value”
“Turn Risk into Value” không có nghĩa biến mọi Risk thành lợi nhuận. Cũng không có nghĩa Risk càng cao thì Opportunity càng lớn.
Ý nghĩa thực tế hơn là: hiểu Risk đủ rõ để không phải từ chối một Opportunity chỉ vì có bất định.
Khi tổ chức hiểu Risk, thiết kế Control phù hợp, có Evidence tốt và xác định rõ giới hạn ra quyết định, nhiều việc trước đây bị coi là “quá rủi ro” có thể trở nên khả thi.
Risk Management khi đó tạo Value theo hai cách. Một là bảo vệ giá trị: giảm tổn thất, gián đoạn, sai sót và những kết quả không mong muốn. Hai là cho phép tạo thêm giá trị: giúp tổ chức tự tin hơn khi đổi mới, tự động hóa, sử dụng công nghệ mới hoặc theo đuổi những cơ hội mà trước đây chưa đủ khả năng kiểm soát.
Nhờ quản lý Risk tốt hơn, tổ chức đã có thể đưa ra quyết định nào mà trước đây chưa thể đưa ra?
Đó mới là lúc Risk bắt đầu tạo ra Value.
Kết luận
Risk và Opportunity không phải hai thế giới tách biệt. Chúng thường cùng xuất hiện khi tổ chức đứng trước một thay đổi, một lựa chọn hoặc một quyết định có yếu tố bất định.
Risk cho chúng ta thấy điều gì có thể làm kết quả xấu đi. Opportunity cho chúng ta thấy điều gì có thể làm kết quả tốt hơn. Quản trị tốt không phải lúc nào cũng chọn con đường ít Risk nhất.
Risk nào đáng để nhận, Opportunity nào đáng để theo đuổi và Control nào cần có để biến một quyết định bất định thành một quyết định có căn cứ.
Đó chính là điểm bắt đầu của TURN RISK INTO VALUE.
Đọc tiếp trong ODIN 101
← Q012: Governance, Risk Management và GRC thực sự khác nhau ở đâu?
Tiếp theo — Q014: Khi nào Risk thực sự được chuyển thành Value?
Bắt đầu từ Q001: Quản trị rủi ro thực sự bắt đầu từ đâu?
Đọc tiếp → Q014: Khi nào Risk thực sự được chuyển thành Value?
Xem toàn bộ ODIN 101 — Digital Trust & Resilience →
Tài liệu tham khảo
ISO 31000:2018 — Risk Management — Guidelines.
ISACA / CRISC — Risk Management, Risk Response và mối liên hệ giữa Risk với business objectives.
COSO ERM — Enterprise Risk Management, Strategy and Performance; mối quan hệ giữa Risk, Strategy và Value.
Để lại một bình luận