
Odin Lab · ODIN 101 — Digital Trust & Resilience
Q006 — Làm thế nào để chứng minh một Control thực sự hoạt động?
Odin Lab
Có Control chưa đủ. Q006 của ODIN 101 giải thích cách dùng Evidence để đánh giá thiết kế, triển khai, vận hành, Control Effectiveness, Residual Risk và Decision qua case Odin Lab Bank.
Odin Lab | ODIN 101 — Digital Trust & Resilience
Banking Technology • Risk • GRC • Audit • Resilience • AI
Có Control chưa đủ. Chúng ta cần bằng chứng để biết nó có thực sự bảo vệ mục tiêu hay không.
Trong Q005, chúng ta đã đặt câu hỏi: Control này đã làm thay đổi Risk như thế nào? Nhưng ngay cả khi đã chọn đúng Control, vẫn còn một câu hỏi quan trọng hơn:
Dựa vào đâu chúng ta biết Control đó thực sự hoạt động?
Đây là bước Evidence — Bằng chứng trong Odin Risk Management Method.
Trong thực tế, rất nhiều Risk Register giảm mức rủi ro chỉ vì “đã có Control”: có backup, có MFA, có monitoring, có DR site, có procedure. Nhưng việc một Control tồn tại chưa chứng minh được rằng nó đang hoạt động hiệu quả.
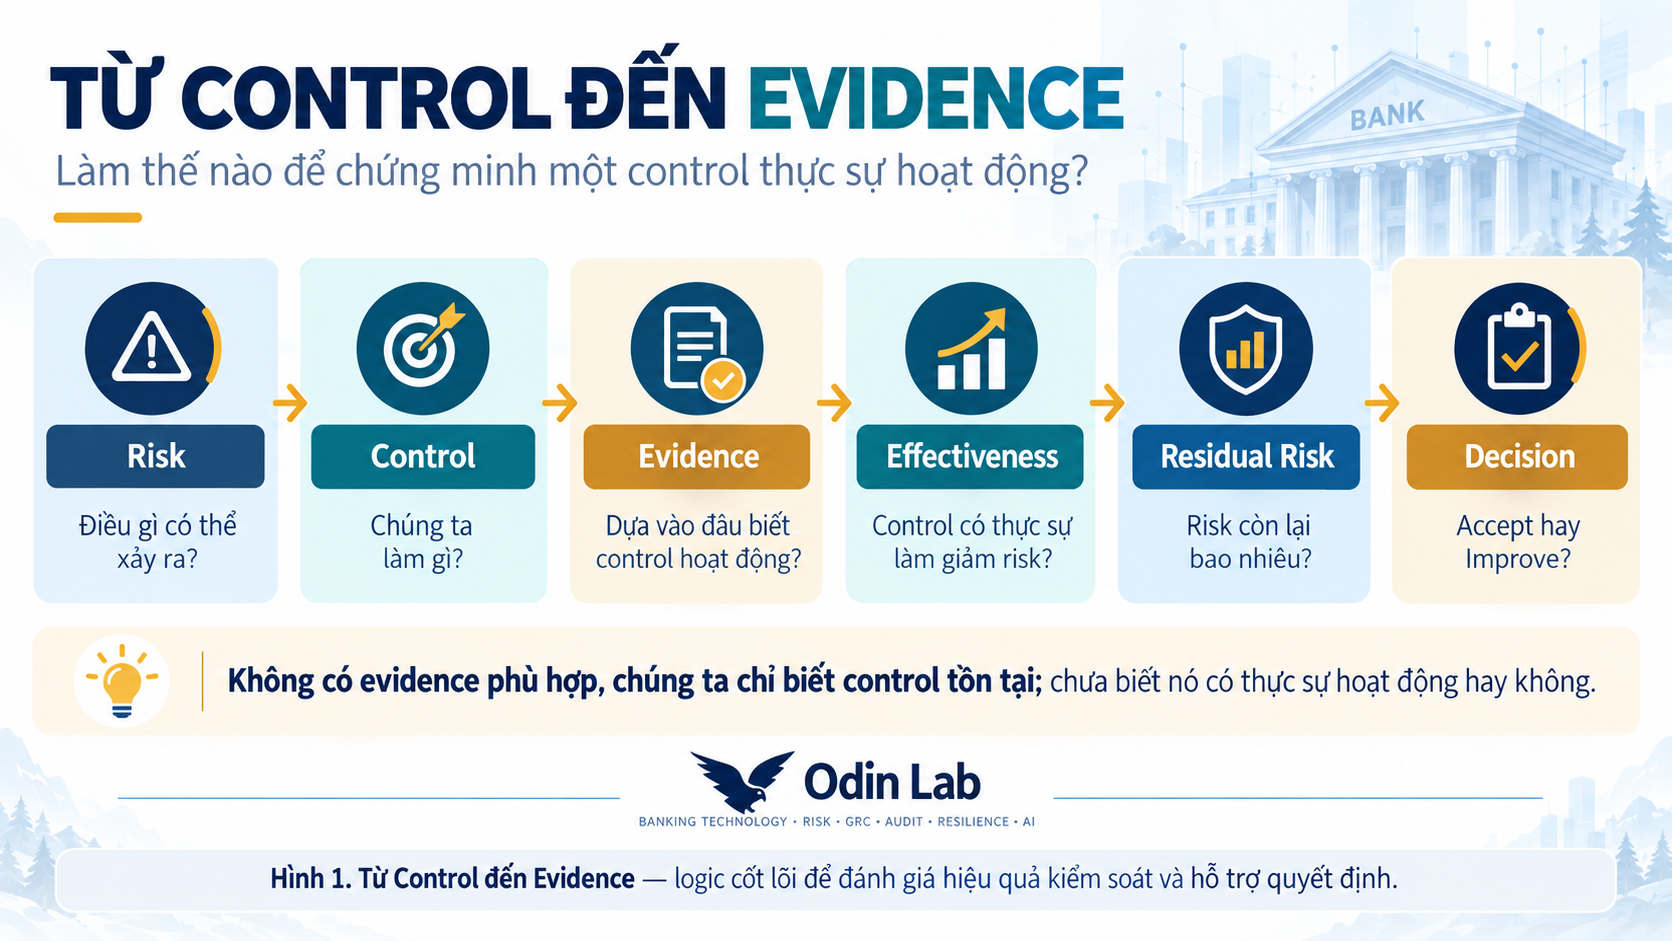
Không có Evidence phù hợp, chúng ta chỉ biết Control tồn tại. Chúng ta chưa biết nó có thực sự làm giảm Risk hay không.
1. Có Control chưa có nghĩa là Control đang hoạt động
Hãy lấy một ví dụ quen thuộc. Một hệ thống được backup hàng ngày. Dashboard cho thấy Backup Successful. Nghe có vẻ yên tâm.
Nhưng nếu chưa từng restore thử, chúng ta vẫn chưa biết dữ liệu có thực sự sử dụng được khi cần hay không. Backup job chạy thành công chỉ chứng minh quá trình backup đã hoàn thành theo một số tiêu chí kỹ thuật. Nó chưa chứng minh file backup không lỗi, dữ liệu đầy đủ, restore thực hiện được, thời gian restore đáp ứng yêu cầu hay dữ liệu sau restore thực sự sử dụng được.
Điều tương tự xảy ra với nhiều Control khác. Có MFA chưa chắc mọi privileged account đều được áp dụng. Có monitoring chưa chắc cảnh báo được xử lý. Có DR site chưa chắc dịch vụ phục hồi được. Có policy chưa chắc policy được thực hiện.
Control existence và Control effectiveness là hai chuyện khác nhau.
2. Evidence phải chứng minh đúng điều chúng ta cần biết
Evidence có thể hiểu đơn giản là thông tin đủ đáng tin cậy để chứng minh rằng một Control đã được thiết kế, triển khai và vận hành như kỳ vọng.
Điểm quan trọng là Evidence phải chứng minh đúng điều chúng ta cần biết. Một policy chứng minh rằng tổ chức đã ban hành yêu cầu, nhưng không chứng minh người dùng đang tuân thủ. Một configuration screenshot có thể chứng minh một thiết lập tồn tại tại thời điểm chụp, nhưng không chứng minh Control hoạt động liên tục trong sáu tháng. Một backup log chứng minh job đã chạy, nhưng không chứng minh restore thành công. Một DR runbook chứng minh có hướng dẫn phục hồi, nhưng không chứng minh dịch vụ đã từng phục hồi đúng RTO.
Evidence này đang chứng minh điều gì?
Đây là câu hỏi nên đi trước việc thu thập tài liệu. Nếu không, chúng ta rất dễ có một thư mục đầy bằng chứng nhưng vẫn không trả lời được Control có thực sự hiệu quả hay không.
3. Đánh giá Control qua ba lớp: thiết kế – triển khai – vận hành
Thiết kế. Control có thực sự có khả năng xử lý Risk đang quan tâm không? Ví dụ Business yêu cầu RPO là 15 phút nhưng dữ liệu chỉ được backup một lần mỗi ngày. Backup vẫn có thể chạy hoàn hảo, nhưng thiết kế Control ngay từ đầu đã không đáp ứng mục tiêu.
Triển khai. Control có được áp dụng đúng phạm vi không? Ví dụ policy yêu cầu MFA cho privileged accounts nhưng vẫn còn một phần tài khoản đặc quyền nằm ngoài phạm vi. Thiết kế phù hợp, nhưng triển khai chưa đầy đủ.
Vận hành. Control có hoạt động ổn định theo thời gian không? Replication có thể được cấu hình đúng, nhưng nếu liên tục mất đồng bộ mà không có cảnh báo thì operating effectiveness đang có vấn đề.
Ba lớp này giúp chúng ta tránh kết luận quá sớm rằng “có Control nghĩa là Risk đã giảm”.
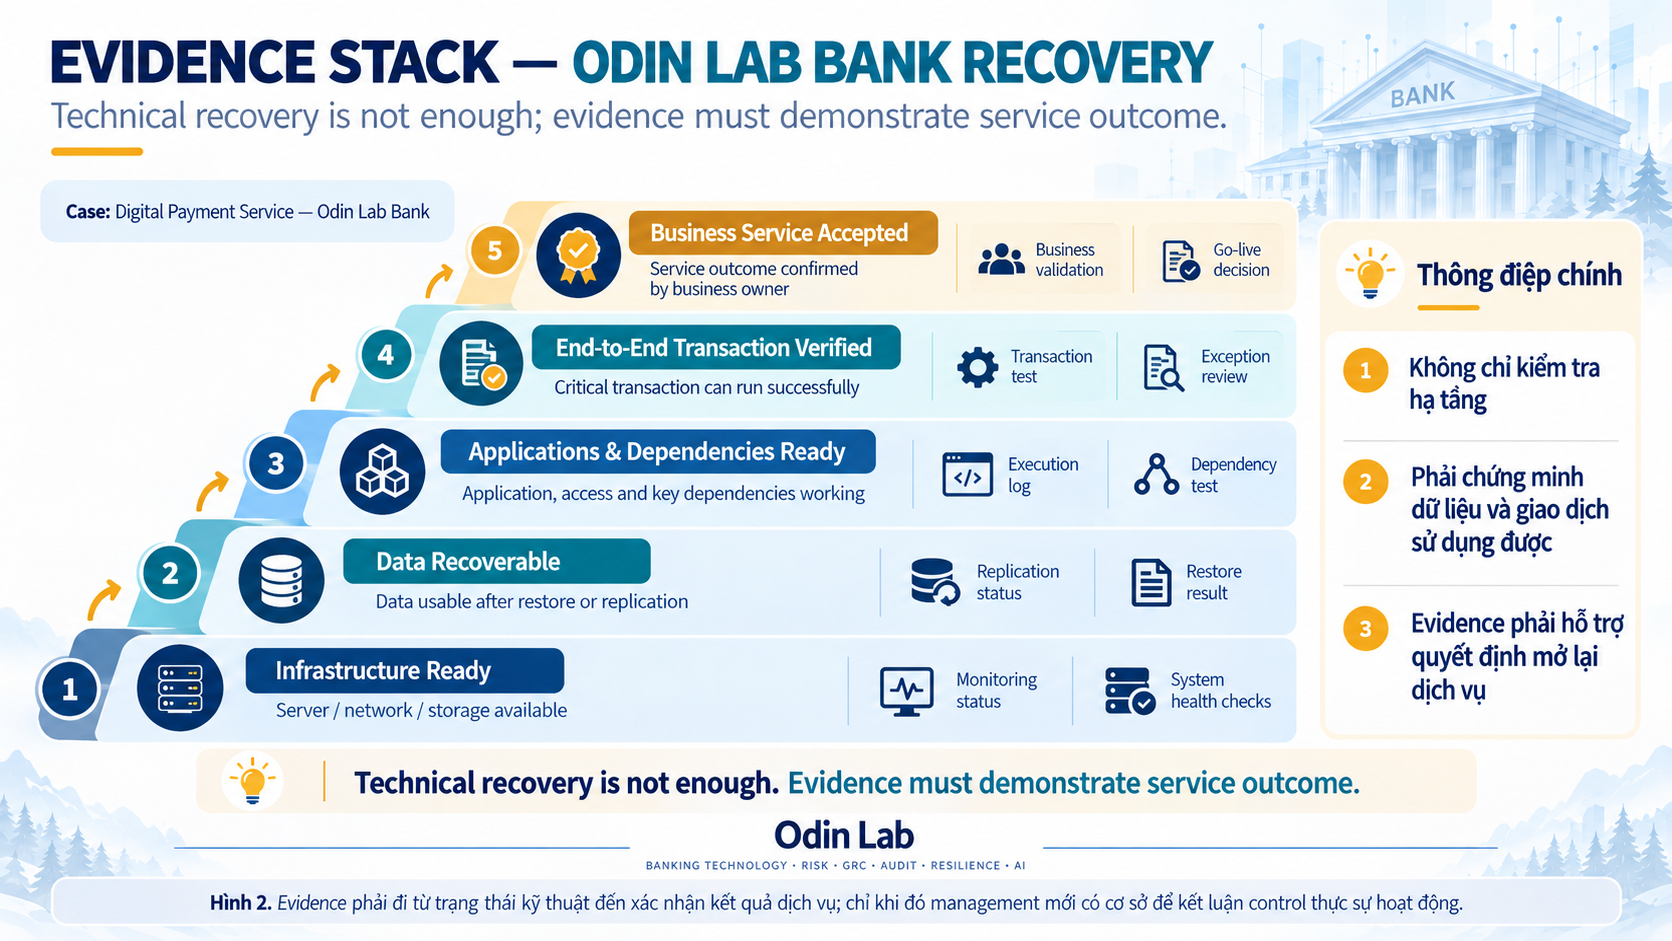
4. Case Odin Lab Bank: từ hạ tầng phục hồi đến dịch vụ phục hồi
Hãy tiếp tục cùng case Digital Payment Service tại Odin Lab Bank.
Risk scenario là: dữ liệu hoặc các dependency tại môi trường dự phòng có thể không ở trạng thái phù hợp khi cần chuyển đổi, khiến dịch vụ thanh toán không phục hồi trong RTO và làm gián đoạn giao dịch khách hàng.
OLB đã có nhiều Control như replication, backup, restore procedure, DR site, recovery runbook, monitoring và DR exercise. Nếu chỉ nhìn danh sách này, Risk có vẻ đã được kiểm soát khá tốt. Nhưng Evidence phải đi xa hơn việc xác nhận các thành phần kỹ thuật tồn tại.
Ở lớp hạ tầng, cần chứng minh server, storage, network và platform sẵn sàng bằng monitoring status và system health check. Ở lớp dữ liệu, cần có replication status, restore result hoặc data consistency check. Ở lớp ứng dụng và dependency, cần execution log, dependency test, authentication test hoặc connectivity validation. Ở lớp giao dịch, cần transaction test, reconciliation result và exception review.
Và cuối cùng, Business phải xác nhận service outcome. Infrastructure có thể xanh, application có thể chạy, nhưng nếu nghiệp vụ chưa xác nhận giao dịch hoạt động đúng thì chưa đủ cơ sở để nói rằng dịch vụ đã phục hồi.
Technical recovery is not enough. Evidence must demonstrate service outcome.
5. Evidence tốt cần đủ năm phẩm chất
Relevant — Đúng với Control cần chứng minh. Evidence phải liên quan trực tiếp tới Control Objective. Nếu mục tiêu là bảo đảm restore trong RTO thì một backup success log chưa đủ.
Reliable — Đủ đáng tin cậy. Độ tin cậy phụ thuộc vào nguồn tạo ra, khả năng bị thay đổi và mức độ độc lập. System-generated log có giá trị khác với một email đơn giản xác nhận rằng “đã kiểm tra và thấy ổn”.
Recent — Đủ mới. Một restore test thành công cách đây hai năm có thể không còn phản ánh trạng thái hiện tại nếu hệ thống đã thay đổi nhiều lần.
Complete — Đủ phạm vi. Một sample nhỏ có thể chưa phản ánh toàn bộ Control population. MFA hoạt động trên một nhóm account test không có nghĩa mọi privileged account đều đã được kiểm soát.
Traceable — Có thể truy vết. Evidence tốt nên liên kết được với Control, Risk, thời điểm, người thực hiện, kết quả, exception và người phê duyệt.
Năm thuộc tính này không nhằm tạo thêm một tiêu chuẩn mới. Đây chỉ là một cách thực hành đơn giản để kiểm tra chất lượng Evidence trước khi sử dụng nó cho Risk Management hoặc Assurance.
6. Dashboard xanh chưa phải là Assurance
Dashboard rất hữu ích, nhưng màu xanh không tự động đồng nghĩa với Evidence tốt.
Ví dụ một dashboard ghi Backup Success Rate: 99.9%. Chỉ số đó có thể chỉ phản ánh việc job chạy hoàn tất. Nó chưa tự chứng minh rằng dữ liệu restore được, dữ liệu sau restore là đúng và thời gian phục hồi đáp ứng yêu cầu.
Tương tự, một KPI, KRI hay KCI chỉ có giá trị khi chúng ta hiểu logic tính, nguồn dữ liệu, phạm vi, exception và điều mà chỉ số đó thực sự đại diện.
Màu xanh đó đang chứng minh điều gì?
Đây là khác biệt quan trọng giữa monitoring và assurance. Monitoring cho biết điều gì đang xảy ra. Assurance cần thêm cơ sở để kết luận rằng Control đang thực sự đạt mục tiêu của nó.
7. Evidence phải dẫn đến Residual Risk và Decision
Evidence không phải là đích cuối cùng. Nó phục vụ một mục đích lớn hơn: đánh giá Control Effectiveness và hỗ trợ quyết định về Risk.
Logic rất đơn giản:
Risk → Control → Evidence → Effectiveness → Residual Risk → Decision
Nếu Evidence cho thấy Control hoạt động tốt, chúng ta có cơ sở mạnh hơn để đánh giá Residual Risk thấp hơn. Nếu Evidence cho thấy Control không ổn định, Risk phải được xem xét lại. Nếu Evidence không tồn tại hoặc quá yếu, cũng không nên mặc định rằng Control hiệu quả.
Ví dụ “có DR site” là chưa đủ. “Đã diễn tập DR” tốt hơn. “Đã phục hồi hạ tầng trong RTO” tốt hơn nữa. Và mạnh nhất là khi hạ tầng, dữ liệu, application, dependency và giao dịch đều được xác nhận, sau đó Business Owner chấp nhận service outcome.
Evidence hiện có đã đủ để management đưa ra quyết định chưa?
Kết nối với Odin Risk Management Method
Trong Odin Method: Objective → Risk → Assess → Control → Evidence → Responsibility → Decision & Monitor → Learn.
Q006 tập trung vào Evidence. Đây là bước giúp chúng ta chuyển từ “tôi nghĩ Control đang hoạt động” sang “tôi có cơ sở để chứng minh Control đang hoạt động”.
Evidence cũng là điểm nối giữa nhiều chức năng. Risk Management cần Evidence để đánh giá Residual Risk. Control Owner cần Evidence để biết Control có hoạt động. Audit cần Evidence để đưa ra assurance. Management cần Evidence để ra quyết định. Operational Resilience cần Evidence để chứng minh critical service có khả năng phục hồi.
Vì vậy Evidence không phải là việc “chuẩn bị hồ sơ cho Audit”. Evidence là một phần của chính quá trình quản trị.
Kết luận
Có Control chưa đủ. Có policy chưa đủ. Có backup chưa đủ. Có DR site chưa đủ. Có dashboard xanh cũng chưa đủ.
Evidence phải giúp chúng ta biết Control được thiết kế có phù hợp không, đã triển khai đủ chưa, có thực sự vận hành không, có làm thay đổi Risk không và Residual Risk còn lại là gì.
Đó là lý do trong Odin Risk Management Method:
Control luôn phải dẫn tới Evidence. Và Evidence phải dẫn tới Decision.
TURN RISK INTO VALUE.
Đọc tiếp trong ODIN 101
← Q005: Một kiểm soát tốt phải làm thay đổi rủi ro như thế nào?
Bắt đầu từ Q001: Quản trị rủi ro thực sự bắt đầu từ đâu?
Đọc tiếp → Q007: Khi rủi ro xảy ra, ai thực sự chịu trách nhiệm?
Xem toàn bộ ODIN 101 — Digital Trust & Resilience →
Tài liệu tham khảo
ISACA — CRISC Exam Content Outline.
ISO 31000:2018 — Risk Management — Guidelines.
ISO/IEC 27001 và ISO/IEC 27002.
NIST Cybersecurity Framework 2.0.
[…] ← Q006: Làm thế nào để chứng minh một Control thực sự hoạt động? […]