
Odin Lab · AI
Quản trị AI từ cơ hội đến giá trị tin cậy: Giới thiệu Odin AI Governance Framework (OAGF) v1.0
Odin Lab
OAGF v1.0 là framework thực hành của Odin Lab, kết nối AI use case với giá trị, rủi ro, kiểm soát, trách nhiệm, bằng chứng, assurance và quyết định.
AI Governance, Risk & Assurance | Odin Lab
AI đang đi rất nhanh từ thử nghiệm sang ứng dụng thực tế. Một chatbot hỗ trợ nhân viên có thể được triển khai trong vài tuần. Một AI Copilot có thể hỗ trợ phân tích dữ liệu, vận hành CNTT hay an ninh mạng. Một AI Agent thậm chí có thể được trao quyền gọi API, sử dụng công cụ và thực hiện hành động thay cho con người.
Khi đó, câu hỏi quan trọng không còn chỉ là “AI có làm được việc này không?” mà phải mở rộng thành: AI tạo ra giá trị gì? Rủi ro nào phát sinh? Ai chịu trách nhiệm? Kiểm soát nào cần thiết? Và tổ chức có bằng chứng để chứng minh AI đang hoạt động trong phạm vi được phép hay không?
Đó là bài toán mà Odin AI Governance Framework – OAGF được xây dựng để giải quyết.
Từ AI Opportunity đến Trusted Value
Odin Lab tiếp cận AI Governance từ một nguyên tắc đơn giản: AI Value = Opportunity × Trust × Control × Evidence. Một AI có công nghệ tốt nhưng không giải quyết vấn đề thực tế sẽ khó tạo ra giá trị. Một AI tạo ra lợi ích nhưng thiếu khả năng kiểm soát có thể làm tăng rủi ro. Và nếu không có bằng chứng đủ tin cậy thì rất khó để quản trị, kiểm toán hoặc bảo vệ quyết định khi xảy ra sự cố.
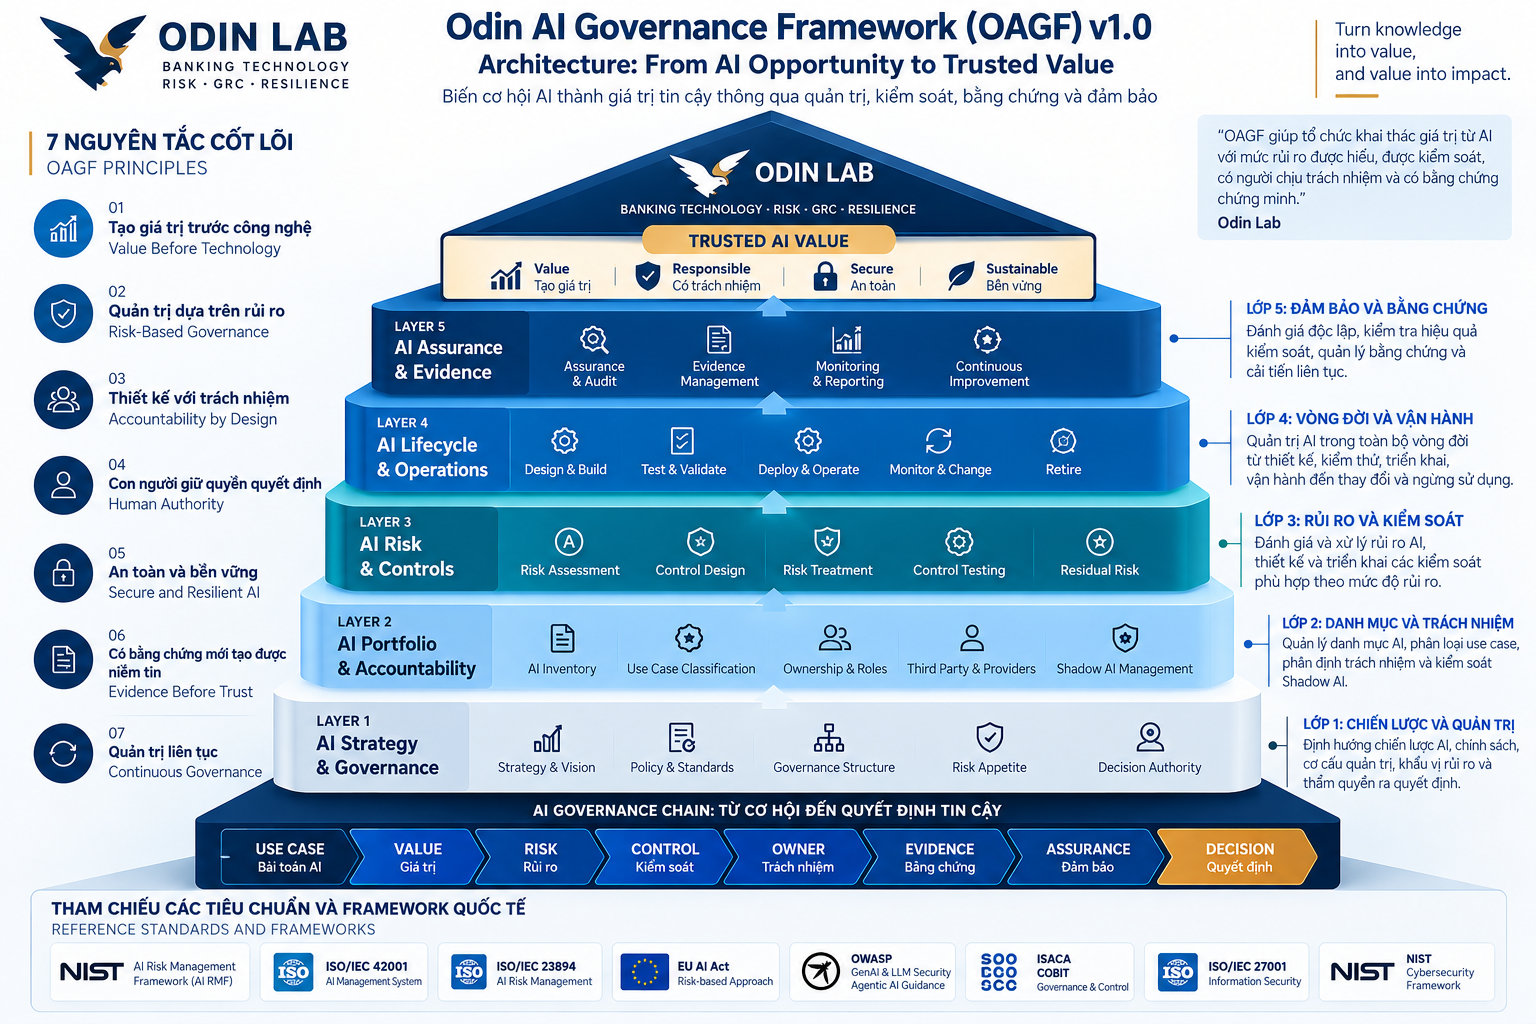
Vì vậy, OAGF đặt Value, Risk, Control và Evidence trong cùng một chuỗi quản trị: USE CASE → VALUE → RISK → CONTROL → OWNER → EVIDENCE → ASSURANCE → DECISION.
OAGF là gì?
Odin AI Governance Framework (OAGF) là framework thực hành do Odin Lab phát triển nhằm kết nối quản trị AI với quản trị rủi ro, kiểm soát, bằng chứng và assurance. OAGF không nhằm thay thế các tiêu chuẩn hay quy định hiện có; framework được thiết kế như một lớp triển khai giúp tổ chức chuyển các nguyên tắc quản trị AI thành hoạt động có thể thực hiện, kiểm soát và kiểm chứng.
OAGF tham chiếu các framework và nguồn công khai như NIST AI Risk Management Framework, ISO/IEC 42001, ISO/IEC 23894, cách tiếp cận dựa trên rủi ro của EU AI Act, hướng dẫn về Generative AI và Agentic AI của OWASP, cùng các thực hành quản trị, kiểm soát và assurance của ISACA, COBIT, ISO/IEC 27001 và NIST Cybersecurity Framework.
Điểm Odin Lab muốn bổ sung không phải là một danh sách nguyên tắc mới, mà là câu hỏi thực hành: Làm thế nào biến các nguyên tắc đó thành một hệ thống quản trị AI có owner, control, evidence và decision rõ ràng?
7 nguyên tắc của OAGF
1. Value Before Technology
Bắt đầu từ vấn đề cần giải quyết và giá trị cần tạo ra, không bắt đầu từ việc “chúng ta đang có AI”. Mỗi AI use case cần trả lời được: nó giải quyết vấn đề gì, giá trị kỳ vọng là gì và thành công được đo bằng cách nào?
2. Risk-Based Governance
Không phải mọi AI đều cần cùng một mức kiểm soát. Một công cụ hỗ trợ tóm tắt tài liệu nội bộ không nên được quản trị giống một AI tham gia quyết định tín dụng hoặc một AI Agent có quyền thay đổi hệ thống CNTT. Mức độ governance phải tương xứng với mức độ rủi ro.
3. Accountability by Design
Mỗi AI use case quan trọng cần có người chịu trách nhiệm rõ ràng. Đây cũng là nguyên tắc nối trực tiếp với ODIN 101 Q007 — Khi rủi ro xảy ra, ai thực sự chịu trách nhiệm?
4. Human Authority
AI có thể hỗ trợ con người nhưng quyền quyết định của con người phải được thiết kế phù hợp với mức độ ảnh hưởng. Đặc biệt với các quyết định quan trọng hoặc hành động khó đảo ngược, human oversight không thể chỉ tồn tại trên giấy.
5. Secure and Resilient AI
AI phải được xem như một thành phần của hệ thống công nghệ. Identity, access control, data protection, logging, incident response, dependency management, recovery và operational resilience vẫn phải được áp dụng, đồng thời bổ sung các rủi ro đặc thù của AI.
6. Evidence Before Trust
Một nguyên tắc quan trọng của OAGF là: No evidence, no assurance. Không chỉ hỏi “control có tồn tại không?”, mà phải hỏi bằng chứng nào chứng minh control đó thực sự hoạt động. Xem thêm ODIN 101 Q006 — Làm thế nào để chứng minh một Control thực sự hoạt động?
7. Continuous Governance
Một AI được phê duyệt hôm nay không có nghĩa là nó sẽ giữ nguyên mức rủi ro trong tương lai. Model, dữ liệu, provider, quyền của AI Agent và mục đích sử dụng đều có thể thay đổi. AI Governance vì vậy phải là một vòng đời liên tục.
Kiến trúc OAGF: 5 lớp quản trị
Layer 1 – AI Strategy & Governance
Tổ chức xác định chiến lược AI, chính sách, risk appetite, governance structure, decision authority và mối liên hệ giữa AI với Enterprise Risk Management, Cybersecurity, Privacy, Architecture và Investment Governance. Câu hỏi chính: Chúng ta cho phép AI được sử dụng trong phạm vi nào?
Layer 2 – AI Portfolio & Accountability
Muốn quản trị AI, trước hết phải biết tổ chức đang sử dụng AI ở đâu. AI Inventory cần cho biết AI nào đang hoạt động, mục đích, owner, dữ liệu, model/provider, mức quyền quyết định hoặc hành động và Risk Tier. Nếu không có inventory, rất khó kiểm soát Shadow AI.
Layer 3 – AI Risk & Controls
OAGF tổ chức rủi ro AI thành các nhóm từ Strategy & Business Value, Governance & Accountability, Legal & Compliance, Data & Privacy, Model & Output, Security & Cyber, Fairness & Human Impact, Third-Party, Operational & Resilience đến Agentic AI & Autonomy. Controls được lựa chọn theo rủi ro và Risk Tier thay vì áp dụng một checklist giống nhau cho mọi AI.
Layer 4 – AI Lifecycle & Operations
AI phải được quản trị trong suốt quá trình thiết kế, xây dựng hoặc mua, kiểm thử, triển khai, vận hành, thay đổi và retirement. OAGF sử dụng vòng đời tám bước: DISCOVER → ASSESS → CLASSIFY → CONTROL → APPROVE → DEPLOY → MONITOR → ASSURE.
Layer 5 – AI Assurance & Evidence
Lớp này trả lời câu hỏi: AI có thực sự đang hoạt động đúng như những gì tổ chức đã phê duyệt hay không? Assurance cần kiểm tra control design, operating effectiveness, evaluation results, security, human oversight, incidents, changes, monitoring và chất lượng evidence.
Không phải AI nào cũng giống nhau: OAGF Risk Tier
Tier 1 – Low: AI có ảnh hưởng thấp, không xử lý các quyết định quan trọng và mức độ rủi ro hạn chế.
Tier 2 – Moderate: AI hỗ trợ quy trình nội bộ hoặc sử dụng dữ liệu doanh nghiệp nhưng mức ảnh hưởng vẫn có thể kiểm soát tương đối dễ dàng.
Tier 3 – High: AI có thể ảnh hưởng đáng kể tới khách hàng, nhân viên, tài chính, tuân thủ hoặc các quy trình quan trọng.
Tier 4 – Critical: AI có mức độ tự chủ cao, quyền truy cập đáng kể hoặc khả năng trực tiếp thực hiện các hành động quan trọng.
Risk Tier càng cao thì yêu cầu về validation, approval, monitoring, human oversight, resilience, evidence và independent assurance càng mạnh. Đây là phân loại quản trị nội bộ của OAGF, không thay thế các phân loại pháp lý bắt buộc tại từng quốc gia hoặc khu vực.
Khi AI bắt đầu “hành động”: Agentic AI thay đổi bài toán quản trị
Generative AI chủ yếu khiến chúng ta lo ngại về output. Agentic AI đặt thêm một câu hỏi khác: Điều gì xảy ra khi AI không chỉ trả lời mà còn có quyền hành động? Một AI Agent có thể đọc dữ liệu, gọi API, sử dụng công cụ, tạo ticket, thực hiện workflow, thay đổi cấu hình hoặc kích hoạt một hành động khác.
OAGF vì vậy bổ sung control domain riêng cho Agentic AI, tập trung vào Dedicated Agent Identity, Least Privilege, Tool/API Allowlisting, Action Limits, Human Approval Gates, Runtime Monitoring, Protected Action Trail, Kill Switch và Rollback/Recovery.
Một ví dụ tại Odin Lab Bank
Hãy xem hai use case trong Odin Lab Bank (OLB) – ngân hàng mô phỏng được Odin Lab sử dụng để nghiên cứu và minh họa phương pháp.
Internal Knowledge Assistant
OLB triển khai AI hỗ trợ nhân viên tìm kiếm tài liệu và kiến thức nội bộ. Giá trị là giảm thời gian tìm kiếm và tăng khả năng tiếp cận tri thức. Rủi ro có thể gồm hallucination, truy xuất tài liệu không phù hợp quyền, nguồn lỗi thời hoặc câu trả lời thiếu căn cứ. Controls có thể gồm approved knowledge corpus, role-based access control, retrieval grounding, source citation, logging và human verification. Đây có thể là Tier 2 – Moderate tùy thiết kế và phạm vi sử dụng.
Autonomous IT Operations Agent
Nếu OLB triển khai một AI Agent có khả năng phân tích sự cố và thực hiện một số hành động vận hành hệ thống, giá trị tiềm năng lớn hơn nhưng risk cũng thay đổi. OAGF khi đó yêu cầu các control mạnh hơn: dedicated identity → least privilege → approved tool allowlist → action boundaries → human approval gate → runtime monitoring → protected action trail → kill switch → rollback. Use case như vậy có thể được xếp Tier 4 – Critical.
Hai use case đều sử dụng AI nhưng không thể được quản trị bằng cùng một checklist. Đó chính là ý nghĩa của Risk-Based AI Governance.
Từ framework đến control có thể kiểm chứng
Song song với OAGF, Odin Lab đang phát triển OAGF Control Library. Phiên bản hiện tại tổ chức 83 controls trong 12 control domains, bao phủ Governance, AI Inventory, Risk Classification, Data, Model Evaluation, Security, Human Oversight, Third Party, Change, Monitoring & Resilience, Agentic AI và Assurance.
Mỗi control được thiết kế theo logic: Objective → Risk → Control → Owner → Evidence → Test Procedure. Không chỉ nói tổ chức nên làm gì, mà phải xác định lấy bằng chứng nào để chứng minh control hoạt động và kiểm tra control đó như thế nào. Đây là bước chuyển từ AI Governance sang AI Assurance.
OAGF muốn trả lời câu hỏi gì?
OAGF không cố gắng biến AI thành một hệ thống không có rủi ro. Mục tiêu thực tế hơn là giúp tổ chức trả lời: AI tạo ra giá trị gì? Rủi ro quan trọng nhất là gì? Control nào quản lý các rủi ro đó? Ai chịu trách nhiệm? Evidence ở đâu? Residual risk có còn chấp nhận được không? Và cuối cùng, có đủ cơ sở để Approve, Approve with Conditions, Restrict, Suspend hay Reject AI này hay không?
Khi những câu hỏi đó có thể được trả lời bằng bằng chứng, AI Governance bắt đầu chuyển từ một tập hợp policy thành một management system thực sự.
Hướng phát triển tiếp theo
OAGF v1.0 là baseline đầu tiên. Odin Lab sẽ tiếp tục phát triển OAGF AI Risk & Control Matrix, OAGF AI Governance Maturity Assessment, OAGF Agentic AI Control Profile và OAGF AI Audit & Assurance Toolkit. Các công cụ thực hành sẽ được tập hợp tại Bộ công cụ Odin Lab.
Mục tiêu không phải tạo thêm một framework để đọc. Mục tiêu là biến framework thành thứ có thể áp dụng, đo lường, kiểm chứng và tạo ra quyết định tốt hơn.
Odin AI Governance Framework — From AI Opportunity to Trusted Value.
Turn Risk into Value.
Turn knowledge into value, and value into impact.
[…] viết tiếp nối OAGF #01 – Giới thiệu Odin AI Governance Framework, đi sâu vào một tình huống áp dụng tại Odin Lab […]