
Odin Lab · AI
OAGF #05 – Ai thực sự chịu trách nhiệm khi ngân hàng triển khai AI?
Odin Lab
AI Governance không chỉ là trách nhiệm của IT. Tìm hiểu Accountability, Three Lines Model, RACI, quyền chấp nhận rủi ro và cơ chế ra quyết định qua OLB Knowledge Assistant.
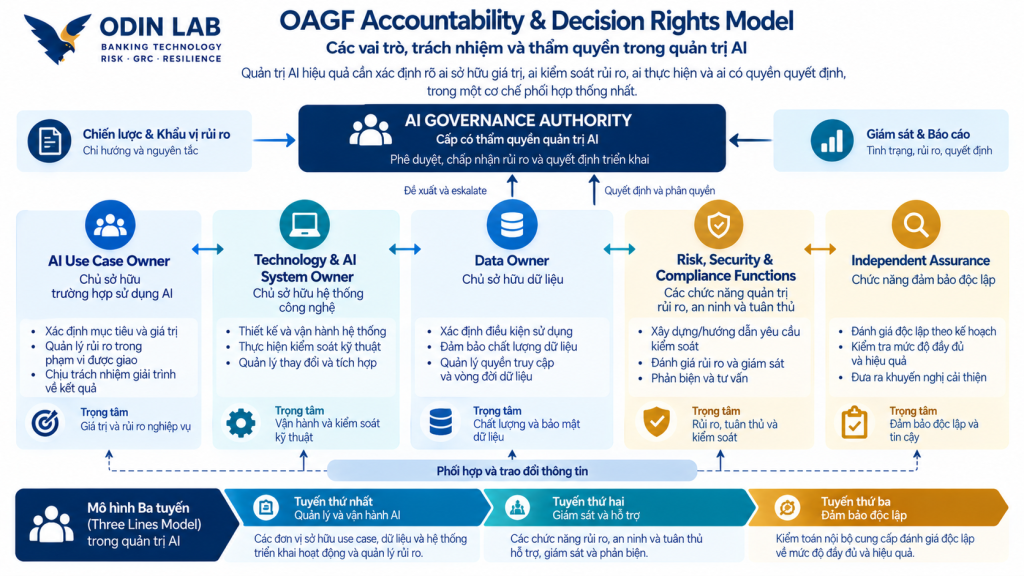
OAGF Series #05 | AI Governance, Risk & Audit | Odin Lab
Một hệ thống AI có thể do bộ phận công nghệ xây dựng, nhà cung cấp phát triển và đơn vị nghiệp vụ sử dụng. Nhưng khi AI đưa ra khuyến nghị sai, làm lộ thông tin hoặc thực hiện hành động ngoài dự kiến, ai thực sự chịu trách nhiệm?
Nhiều tổ chức tập trung vào lựa chọn mô hình và kiểm thử kỹ thuật nhưng chưa phân định rõ trách nhiệm giải trình và thẩm quyền ra quyết định. Trong Odin AI Governance Framework (OAGF), Accountability là điều kiện để tổ chức quản trị AI dựa trên rủi ro, kiểm soát và bằng chứng.
Nội dung bài viết
- Tình huống OLB Knowledge Assistant
- Responsibility và Accountability
- Các vai trò quản trị AI
- Mô hình Ba tuyến
- Ma trận RACI tại OLB
- Ai có quyền chấp nhận rủi ro?
- Khi xảy ra sự cố AI
- Quản trị AI cấp tổ chức
1. Một tình huống tại Odin Lab Bank
Odin Lab Bank (OLB) đang thử nghiệm Knowledge Assistant, trợ lý AI giúp nhân viên tìm kiếm tài liệu và giải đáp câu hỏi nghiệp vụ. Nhóm công nghệ xây dựng hệ thống; đơn vị nghiệp vụ quản lý nguồn tri thức; bộ phận an ninh đánh giá bảo vệ dữ liệu; chức năng quản trị rủi ro đưa ra ý kiến phản biện.
Trong một lần thử nghiệm, hệ thống đưa ra hướng dẫn từ tài liệu đã hết hiệu lực. Nhân viên sử dụng câu trả lời để xử lý công việc và phát sinh sai sót. Ai chịu trách nhiệm cập nhật tài liệu? Ai giám sát chất lượng câu trả lời? Ai có quyền tạm dừng use case?
Mục tiêu không phải tìm người để quy trách nhiệm sau sự cố, mà là thiết lập cơ chế sở hữu, phối hợp và quyết định trước khi triển khai.
2. Phân biệt trách nhiệm thực hiện và trách nhiệm giải trình
Responsibility là trách nhiệm trực tiếp thực hiện công việc, vận hành kiểm soát hoặc xử lý vấn đề. Accountability là trách nhiệm giải trình về kết quả trong phạm vi thẩm quyền được giao.
Nhóm công nghệ có thể cấu hình phân quyền, nhưng lãnh đạo đơn vị sở hữu use case chịu trách nhiệm giải trình về việc sử dụng AI trong quy trình nghiệp vụ được giao. Bộ phận quản trị rủi ro thực hiện giám sát và phản biện không mặc nhiên trở thành chủ sở hữu mọi rủi ro AI.
Người sở hữu giá trị kinh doanh của use case cần có trách nhiệm giải trình tương ứng với việc sử dụng AI và quản lý rủi ro trong phạm vi được giao. Các nhiệm vụ kỹ thuật, quản trị dữ liệu, giám sát và đảm bảo độc lập vẫn phải được phân công phù hợp.
3. Các vai trò cần xác định trong AI Governance
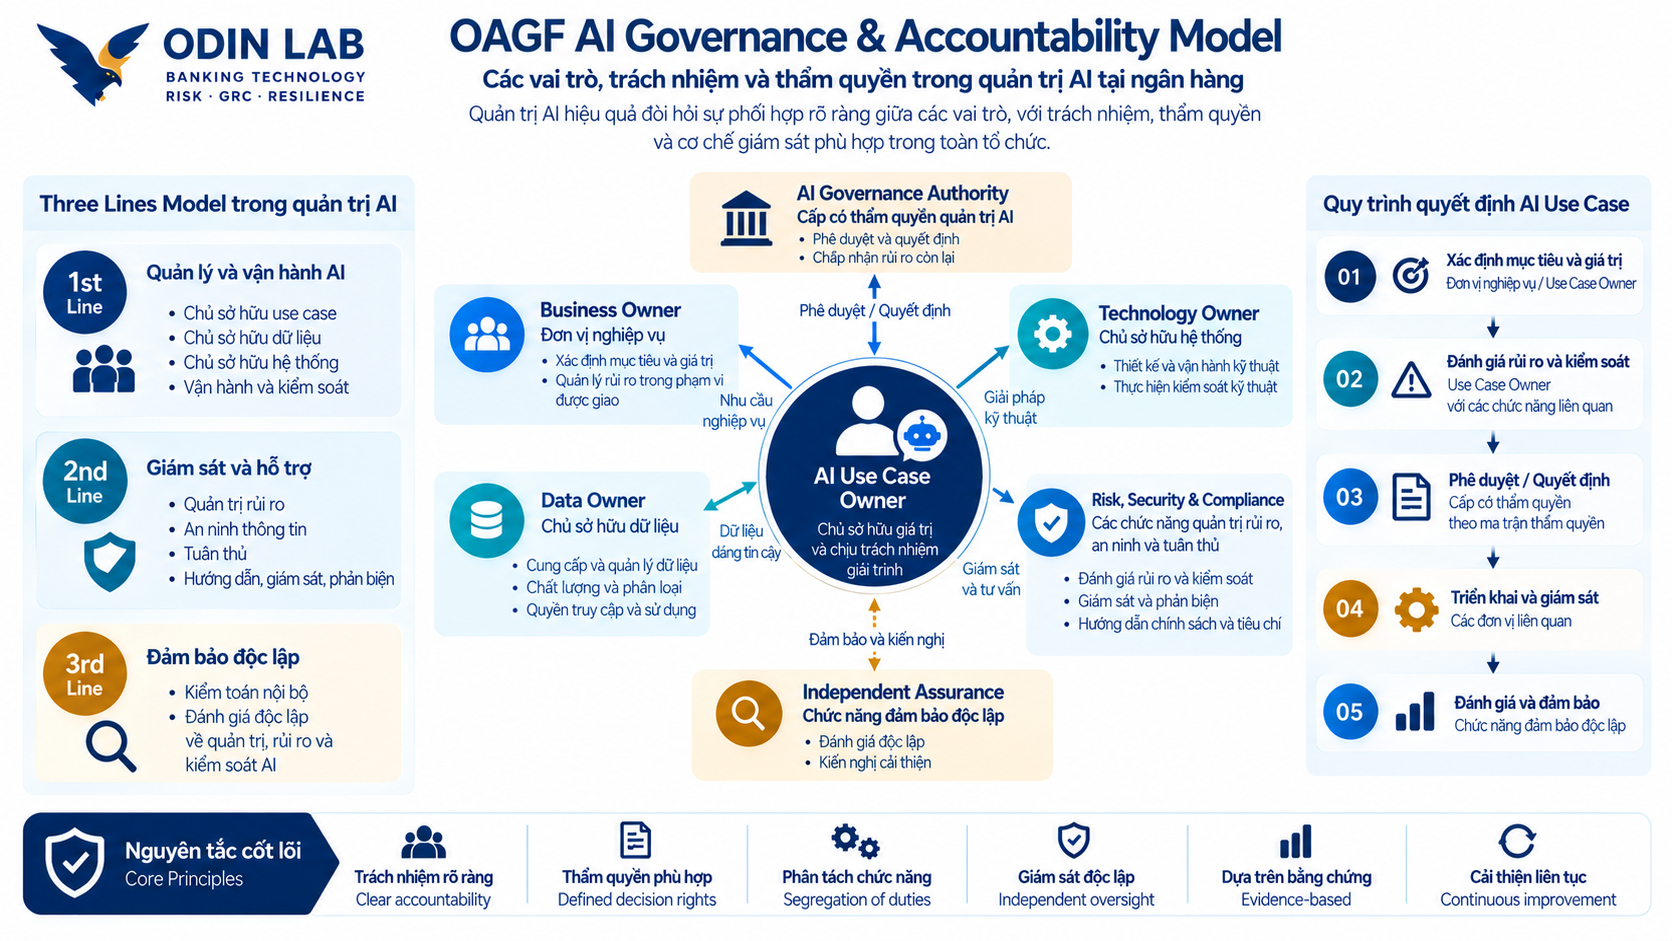
- AI Use Case Owner: Xác định mục tiêu, giá trị, phạm vi, tiêu chí thành công và quản lý rủi ro thuộc phạm vi trách nhiệm.
- Technology & AI System Owner: Thiết kế, tích hợp, vận hành, quản lý thay đổi và thực hiện kiểm soát kỹ thuật.
- Data Owner: Quyết định điều kiện sử dụng, chất lượng, phân loại, quyền truy cập và vòng đời dữ liệu.
- Risk, Security & Compliance: Hướng dẫn yêu cầu kiểm soát, đánh giá, giám sát và phản biện theo chức năng.
- Independent Assurance: Đánh giá độc lập theo nhiệm vụ, thẩm quyền và kế hoạch đảm bảo.
- AI Governance Authority: Cấp có thẩm quyền quyết định phê duyệt, giới hạn, tạm dừng hoặc chấp nhận rủi ro theo cơ chế phân quyền.
Một vai trò không nhất thiết tương ứng với một phòng ban mới. Tổ chức có thể phân công các chức năng trên trong cơ cấu quản trị hiện hữu, đồng thời kiểm soát xung đột vai trò.
4. Vận dụng mô hình Ba tuyến trong quản trị AI
Tuyến thứ nhất – Quản lý và vận hành: Các đơn vị sở hữu use case, dữ liệu và hệ thống triển khai hoạt động, quản lý rủi ro và vận hành kiểm soát.
Tuyến thứ hai – Hỗ trợ và giám sát: Các chức năng quản trị rủi ro, an ninh và tuân thủ hướng dẫn phương pháp, giám sát và phản biện.
Tuyến thứ ba – Đảm bảo độc lập: Kiểm toán nội bộ cung cấp đánh giá độc lập về quản trị, rủi ro và kiểm soát theo điều lệ, kế hoạch và thẩm quyền.
Mô hình Ba tuyến của IIA không đồng nghĩa ba lớp phê duyệt bắt buộc cho mọi use case. Mục tiêu là tránh bỏ sót trách nhiệm, chồng chéo và tình trạng tự triển khai rồi tự xác nhận đảm bảo độc lập.
5. Ma trận RACI minh họa tại OLB
RACI phân biệt R – Responsible (thực hiện), A – Accountable (giải trình), C – Consulted (tham vấn), I – Informed (được thông tin). Bảng dưới là phân công rút gọn cho Knowledge Assistant; ma trận đầy đủ cần bổ sung C/I theo cơ cấu thực tế.
| Hoạt động | A – Accountable | R – Responsible |
|---|---|---|
| Xác định giá trị use case | Use Case Owner | Nhóm nghiệp vụ |
| Phê duyệt nguồn tri thức | Data/Content Owner | Nhóm quản lý tài liệu |
| Kiểm soát kỹ thuật | System Owner | Nhóm công nghệ |
| Quản lý đánh giá rủi ro | Use Case Owner | Nhóm đánh giá được phân công |
| Khắc phục sai sót AI | Use Case Owner | Nhóm nghiệp vụ và công nghệ |
| Quyết định triển khai | Cấp phê duyệt được phân quyền | Nhóm chuẩn bị hồ sơ |
Lưu ý: Người chịu trách nhiệm hoàn thành hồ sơ đánh giá không đồng nghĩa người có quyền chấp nhận rủi ro còn lại. Việc phân công A cho từng hoạt động phải tương thích chính sách và thẩm quyền của tổ chức.
6. Ai có quyền chấp nhận rủi ro AI?
Một use case có thể mang lại giá trị nhưng vẫn còn rủi ro sau kiểm soát. Quyết định triển khai, giới hạn phạm vi hoặc chấp nhận rủi ro còn lại phải thuộc cấp có thẩm quyền theo chính sách phân quyền và khẩu vị rủi ro.
Ví dụ, trợ lý tra cứu tài liệu nội bộ có thể thuộc một cấp phê duyệt được phân quyền; AI ảnh hưởng đáng kể tới quyền lợi khách hàng hoặc AI Agent thực hiện hành động trên hệ thống quan trọng có thể cần cấp quyết định cao hơn, điều kiện giám sát và giới hạn quyền chặt chẽ hơn.
Risk Tier không tự động quyết định cấp phê duyệt. Cần một Decision Rights Matrix xét đến tác động, yêu cầu pháp lý, rủi ro còn lại và cơ cấu quản trị. Vi phạm yêu cầu bắt buộc không thể trở nên hợp lệ chỉ bằng quyết định chấp nhận rủi ro.
7. Khi xảy ra sự cố AI, trách nhiệm phải dẫn tới hành động
Với tình huống Knowledge Assistant sử dụng tài liệu hết hiệu lực: chủ sở hữu nội dung xác minh và cập nhật nguồn; nhóm công nghệ kiểm tra đồng bộ, lập chỉ mục và truy xuất; Use Case Owner đánh giá tác động nghiệp vụ; chức năng quản trị rủi ro và an ninh giám sát, phản biện; cấp có thẩm quyền quyết định tiếp tục, giới hạn hoặc tạm dừng.
Các bước xử lý cần có hồ sơ sự cố, phân tích nguyên nhân, hành động khắc phục, kiểm thử lại và quyết định cuối cùng. Accountability chỉ thực sự có giá trị khi dẫn đến hành động, bằng chứng và quyết định kịp thời.
8. Từ từng use case tới AI Governance cấp tổ chức
- AI Use Case Register: Danh mục ứng dụng AI, chủ sở hữu và trạng thái.
- AI Governance RACI: Trách nhiệm thực hiện và giải trình.
- Decision Rights Matrix: Cấp phê duyệt và điều kiện chuyển cấp.
- Risk Acceptance Record: Quyết định, điều kiện, thời hạn và người có thẩm quyền.
- AI Governance Dashboard: Use case, rủi ro, quyết định chờ xử lý và hành động khắc phục.
Các công cụ trên giúp lãnh đạo biết AI đang được sử dụng ở đâu, ai chịu trách nhiệm, rủi ro nào vượt ngưỡng và hành động nào chưa hoàn thành. Mục tiêu không phải gia tăng thủ tục, mà là tạo năng lực điều hành minh bạch.
Kết luận: Không thể quản trị AI nếu không rõ người chịu trách nhiệm
AI có thể tự động hóa nhiều hoạt động, nhưng không thay thế trách nhiệm quản trị của con người. OAGF kết nối Use Case → Value → Risk → Control → Owner → Evidence → Assurance → Decision để chuyển chính sách thành năng lực ra quyết định có thể kiểm chứng.
Đọc tiếp OAGF #06 – Quản trị hành động của AI Agent. Xem thêm OAGF #04 – Control Effectiveness & Evidence, ODIN 101 Q007 – Accountability và Odin Lab Bank.
Nguồn tham chiếu
- The IIA – Three Lines Model.
- NIST AI Risk Management Framework – đặc biệt chức năng Govern.
- ISO/IEC 42001 – AI management system.
- ISACA COBIT – governance and management of enterprise information and technology.
Odin Lab — Turn Risk into Value.
Odin Lab Bank là mô hình ngân hàng giả lập phục vụ nghiên cứu, đào tạo và minh họa phương pháp; không phản ánh cơ cấu hay dữ liệu của bất kỳ ngân hàng thực tế nào.
Để lại một bình luận