
Odin Lab · AI
OAGF #04 – Kiểm soát AI có thực sự hiệu quả? Từ thiết kế đến bằng chứng và sự đảm bảo
Odin Lab
Cách đánh giá thiết kế, vận hành và hiệu quả kiểm soát AI bằng kiểm thử, bằng chứng và assurance, minh họa với OLB Knowledge Assistant.
OAGF Series #04 | AI Governance, Risk & Audit | Odin Lab
Sau khi hoàn thành đánh giá rủi ro, nhóm triển khai OLB Knowledge Assistant báo cáo hệ thống đã có phân quyền truy cập, nguồn tri thức được phê duyệt, yêu cầu dẫn nguồn và nhật ký hoạt động. Nhìn vào checklist, mọi thứ có vẻ sẵn sàng.
Tuy nhiên, trong tình huống kiểm thử giả định, nhóm đánh giá phát hiện người dùng có thể nhận thông tin ngoài quyền truy cập, AI đôi khi trích dẫn tài liệu hết hiệu lực và một số câu trả lời thiếu căn cứ vẫn được trình bày chắc chắn.
Có kiểm soát chưa có nghĩa là đã kiểm soát được rủi ro. Bài viết tiếp nối OAGF #03 – Đánh giá rủi ro AI, tập trung vào kiểm thử, bằng chứng, hiệu quả và sự đảm bảo.
Nội dung bài viết
- Ba cấp độ đánh giá kiểm soát AI
- Bằng chứng nào có giá trị?
- Thực hành tại Odin Lab Bank
- Đánh giá hiệu quả kiểm soát
- AI Assurance khác kiểm thử kỹ thuật thế nào?
- Từ bằng chứng đến quyết định
- Xây dựng năng lực AI Assurance
1. Ba cấp độ đánh giá một kiểm soát AI
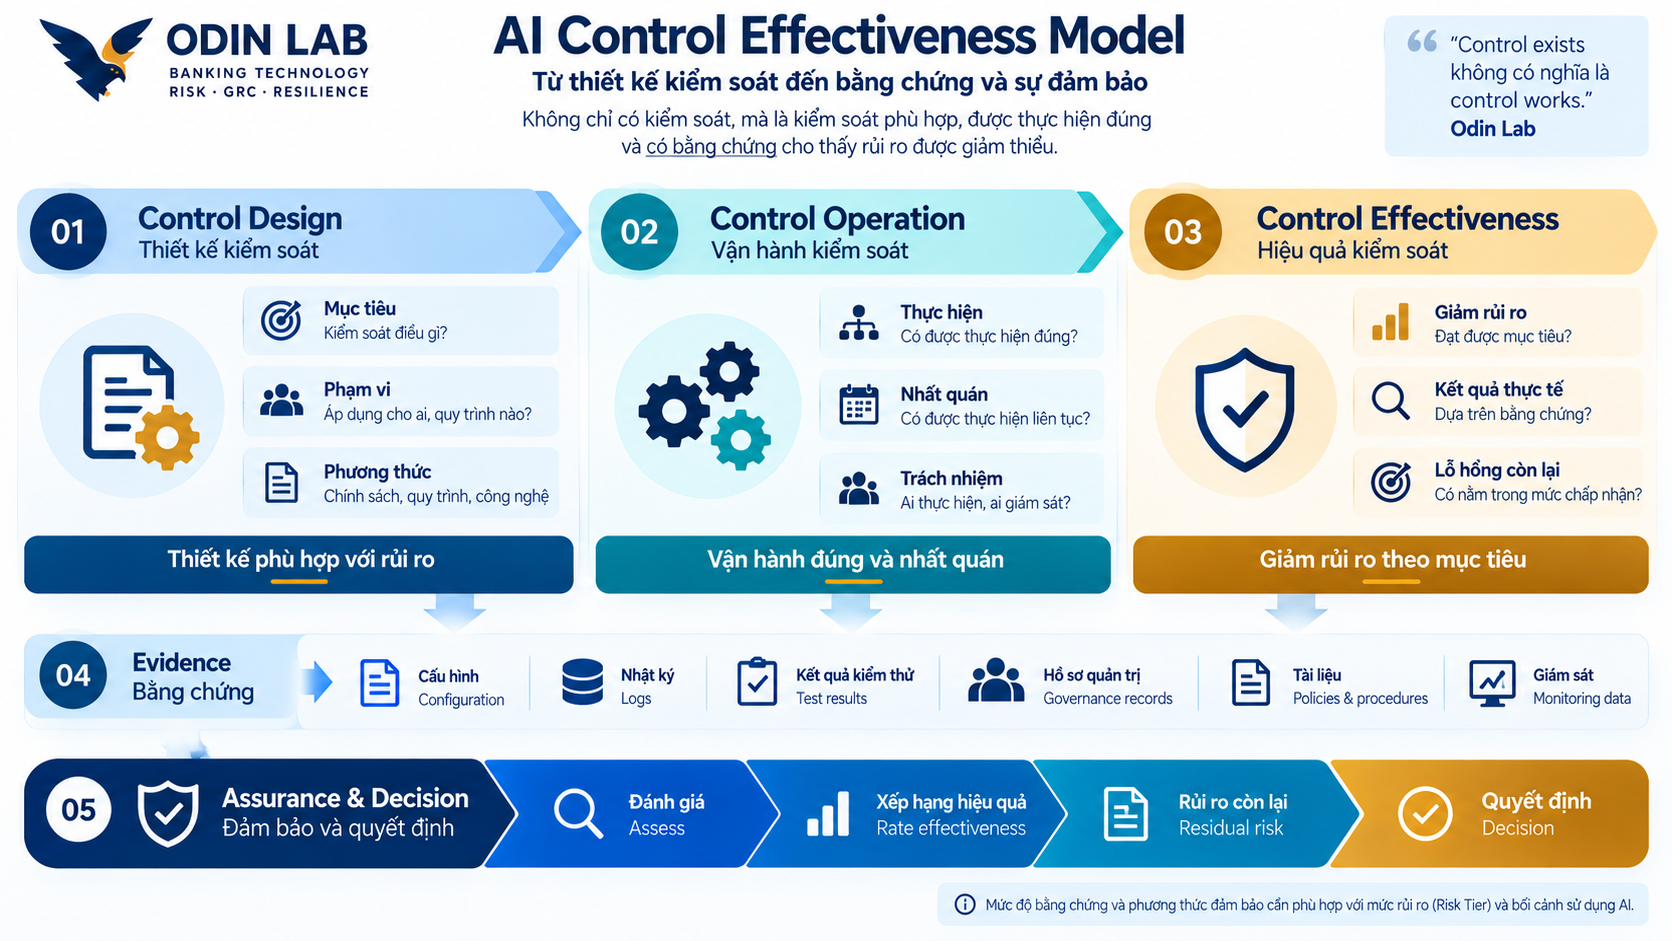
Control Design – Thiết kế: Kiểm soát có phù hợp với rủi ro không? Nếu rủi ro là tiết lộ tài liệu trái quyền, chỉ yêu cầu người dùng cam kết bảo mật là chưa đủ; cần kiểm soát truy xuất theo quyền. Thiết kế phải xác định mục tiêu, phạm vi, người chịu trách nhiệm, cách thực hiện và tiêu chí đánh giá.
Control Operation – Vận hành: Kiểm soát có được thực hiện đúng, nhất quán trong thời kỳ đánh giá không? Quy định phê duyệt nguồn tri thức chỉ có ý nghĩa nếu tài liệu thực tế được phê duyệt; phân quyền phải tiếp tục phù hợp khi nhân viên thay đổi vai trò.
Control Effectiveness – Hiệu quả: Kiểm soát có thực sự giảm rủi ro như kỳ vọng không? Nếu đã cấu hình phân quyền nhưng kiểm thử vẫn phát hiện truy xuất trái quyền, không thể kết luận kiểm soát hiệu quả đầy đủ.
Control exists ≠ Control works ≠ Risk is adequately controlled.
2. Bằng chứng nào có giá trị trong AI Assurance?
Một kết luận kiểm soát phải dựa trên bằng chứng có thể kiểm tra lại. OAGF đề xuất năm thuộc tính: Relevance (liên quan trực tiếp), Reliability (nguồn đáng tin cậy), Completeness (bao phủ đủ phạm vi), Timeliness (phù hợp thời điểm) và Traceability (truy vết được đến nguồn gốc).
Ảnh chụp cấu hình phân quyền chỉ cho thấy cấu hình tồn tại tại một thời điểm. Để đánh giá hiệu quả còn cần kết quả kiểm thử với nhiều nhóm quyền, nhật ký truy cập và hồ sơ xử lý ngoại lệ. Lượng bằng chứng phải tương xứng với rủi ro và mục tiêu đảm bảo.
Đọc thêm ODIN 101 Q006 – Làm thế nào để chứng minh một Control thực sự hoạt động?.
3. Thực hành tại Odin Lab Bank: Kiểm thử ba kiểm soát
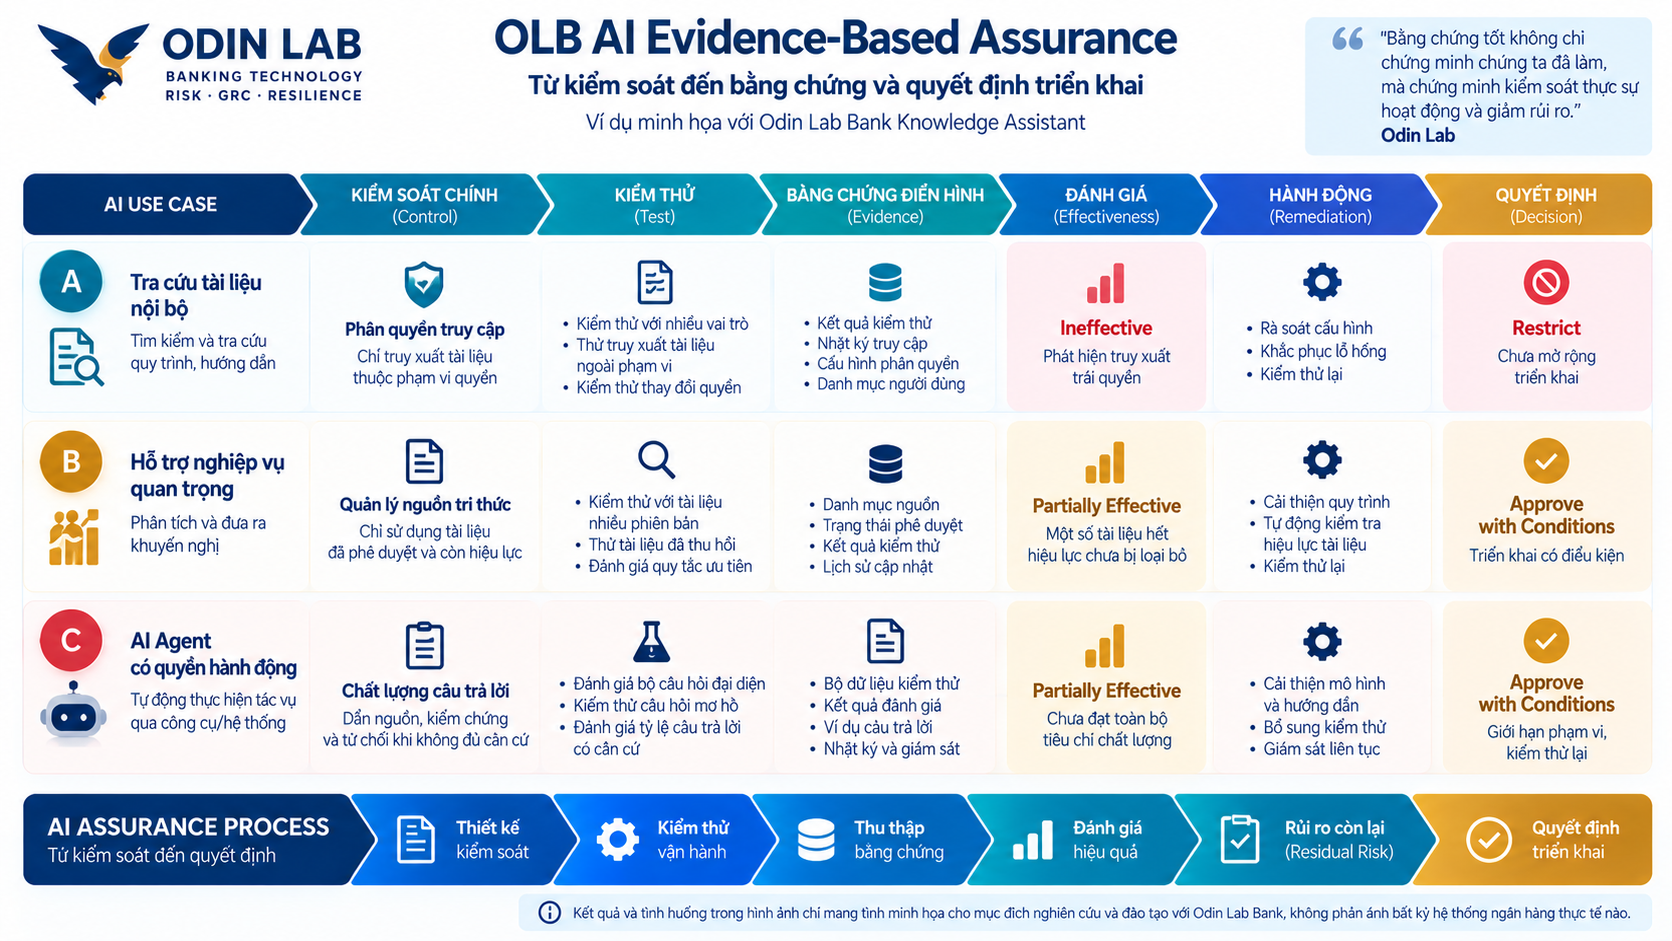
A – Kiểm soát truy cập: Mục tiêu là người dùng chỉ nhận nội dung trong phạm vi quyền. Kiểm thử bằng tài khoản nhiều vai trò, tình huống thay đổi quyền và yêu cầu tài liệu ngoài phạm vi. Bằng chứng gồm kịch bản, kết quả truy xuất, cấu hình quyền và nhật ký. Tiêu chí đề xuất: không phát hiện truy xuất trái quyền trong bộ kiểm thử đã xác định; không suy rộng thành bảo đảm tuyệt đối.
B – Quản lý nguồn tri thức: Mục tiêu là không sử dụng tài liệu bị thu hồi hoặc hết hiệu lực. Kiểm thử tài liệu nhiều phiên bản, tài liệu bị thu hồi và tài liệu ngoài phạm vi. Bằng chứng gồm danh mục nguồn, trạng thái phê duyệt, lịch sử cập nhật và kết quả truy xuất.
C – Chất lượng câu trả lời: Mục tiêu là hạn chế câu trả lời sai hoặc thiếu căn cứ. Kiểm thử bộ câu hỏi đại diện, gồm câu hỏi không có đáp án, mơ hồ và tài liệu mâu thuẫn. Bằng chứng gồm dữ liệu kiểm thử, đáp án tham chiếu, kết quả đánh giá và hồ sơ xử lý sai sót.
Mọi tiêu chí, kết quả và nhận định ở đây đều thuộc tình huống OLB giả lập, không phải kết quả đo của hệ thống ngân hàng thực tế.
4. Từ kiểm thử đến xếp hạng hiệu quả kiểm soát
- Effective: Thiết kế phù hợp, vận hành đạt yêu cầu, bằng chứng đầy đủ.
- Partially Effective: Có điểm yếu hoặc ngoại lệ cần khắc phục.
- Ineffective: Không đạt mục tiêu kiểm soát hoặc có thiếu sót nghiêm trọng.
- Not Assessed: Chưa đủ cơ sở đánh giá.
Trong ví dụ giả định, kiểm soát truy cập được đánh giá Ineffective vì có truy xuất trái quyền; quản lý nguồn tri thức và chất lượng câu trả lời là Partially Effective do tồn tại ngoại lệ. Cần ghi rõ nguyên nhân, người chịu trách nhiệm, hạn khắc phục và điều kiện kiểm thử lại.
5. AI Assurance khác gì với kiểm thử kỹ thuật?
Kiểm thử kỹ thuật phát hiện lỗi, điểm yếu và mức độ đáp ứng của thành phần hệ thống. AI Assurance xem xét rộng hơn: liệu bằng chứng có đủ để hỗ trợ kết luận về rủi ro và kiểm soát trong bối cảnh sử dụng cụ thể không? Assurance có thể kết hợp kiểm thử kỹ thuật, hồ sơ quản trị, đánh giá tuân thủ, giám sát vận hành và đánh giá độc lập.
Phạm vi và mức độ độc lập cần phù hợp Risk Tier, mức ảnh hưởng và yêu cầu quản trị. Assurance không có nghĩa AI sẽ không bao giờ xảy ra sai sót; đó là mức độ tin cậy có căn cứ trong phạm vi và thời điểm đánh giá.
6. Từ bằng chứng đến quyết định tại OLB
Nếu còn lỗ hổng cho phép truy xuất trái quyền, OLB không nên mở rộng trợ lý tới dữ liệu nhạy cảm trước khi khắc phục. Nhóm triển khai cần hạn chế đường truy xuất có rủi ro, xác định nguyên nhân, sửa thiết kế hoặc cấu hình, kiểm thử lại và cập nhật rủi ro còn lại.
Người có thẩm quyền xem xét bằng chứng để quyết định tiếp tục trong phạm vi an toàn, triển khai có điều kiện, hạn chế hoặc tạm dừng. Kết quả assurance phải thực sự ảnh hưởng đến quyết định, không chỉ phục vụ hoàn thành báo cáo.
7. Xây dựng năng lực AI Assurance có thể mở rộng
Khi tổ chức có nhiều AI use case, OAGF định hướng chuẩn hóa AI Control Library, Control Test Procedures, Evidence Register, Control Effectiveness Rating, Findings & Remediation Tracking, Residual Risk & Decision Record. Các thành phần này có thể kết nối với GRC, quản lý thay đổi, giám sát và sự cố.
Phương pháp được phát triển theo OAGF và tham chiếu các khuôn khổ công khai: NIST AI RMF, ISO/IEC 42001 và ISO/IEC 23894. OAGF không phải chứng nhận của các tổ chức ban hành tiêu chuẩn.
Kết luận: Giá trị của kiểm soát nằm ở hiệu quả được chứng minh
Chính sách, checklist và cấu hình chỉ là điểm bắt đầu. Tổ chức cần chứng minh kiểm soát phù hợp với rủi ro, thực sự vận hành và tạo ra kết quả như kỳ vọng: Risk → Control → Test → Evidence → Effectiveness → Assurance → Decision.
Xem lại OAGF #01 – Giới thiệu framework, OAGF #02 – Triển khai AI có kiểm soát, OAGF #03 – Đánh giá rủi ro AI, Odin Lab Bank và Bộ công cụ Odin Lab.
Odin Lab — Turn Risk into Value.
Odin Lab Bank là mô hình ngân hàng giả lập. Mọi tình huống, kết quả đánh giá và quyết định trong bài chỉ phục vụ nghiên cứu và đào tạo.
Để lại một bình luận