
Odin Lab · AI
OAGF #07 – Ngân hàng đã sẵn sàng quản trị AI đến đâu?
Odin Lab
Đánh giá mức độ trưởng thành AI Governance theo năm mức, 12 nhóm năng lực, bằng chứng kiểm soát và kế hoạch cải thiện 90 ngày qua tình huống Odin Lab Bank.
OAGF #07 · AI Governance Maturity Assessment
Một ngân hàng có thể đã triển khai chatbot, trợ lý AI, phân tích dữ liệu bằng AI hoặc thử nghiệm AI Agent. Nhưng số lượng ứng dụng AI không chứng minh năng lực quản trị AI đã trưởng thành.
Bốn câu hỏi cần trả lời: AI đang được sử dụng ở đâu? Ai chịu trách nhiệm? Kiểm soát nào đang thực sự hoạt động? Và tổ chức cần cải thiện điều gì trước khi mở rộng AI?
Nội dung bài viết
- Vì sao cần đánh giá?
- Maturity, Risk và Compliance
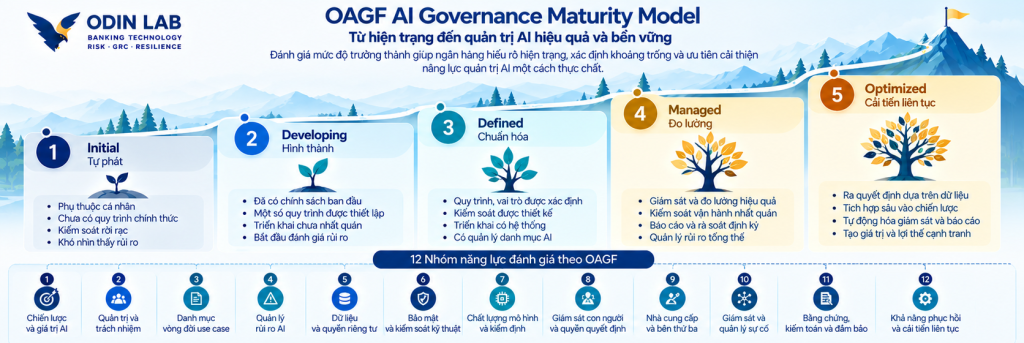
- Năm mức trưởng thành
- 12 nhóm năng lực
- Chấm điểm dựa trên bằng chứng
- Ví dụ tại Odin Lab Bank
- Kế hoạch 90 ngày
- Bộ công cụ OAGF
1. Vì sao cần đánh giá mức độ trưởng thành quản trị AI?
Tại ngân hàng giả lập Odin Lab Bank (OLB), các đơn vị đã thử nghiệm trợ lý tra cứu tài liệu, nền tảng AI dùng chung và một số kiểm soát bảo mật. Tuy nhiên, danh mục use case chưa thống nhất, trách nhiệm còn phân tán, hồ sơ rủi ro chưa nhất quán và bằng chứng kiểm soát nằm rải rác.
Vấn đề không chỉ là thiếu chính sách hay công nghệ, mà là chưa biết năng lực quản trị AI đang ở đâu và thiếu gì để mở rộng an toàn. Đánh giá trưởng thành giúp xác định khoảng cách và ưu tiên đầu tư.
2. Maturity Assessment khác Risk và Compliance Assessment thế nào?
| Hoạt động | Câu hỏi chính |
|---|---|
| Maturity Assessment | Năng lực quản trị AI của tổ chức đang ở mức nào? |
| Risk Assessment | Use case có rủi ro gì, mức độ ra sao và cần kiểm soát thế nào? |
| Compliance Assessment | Tổ chức đáp ứng các yêu cầu pháp lý, tiêu chuẩn và chính sách áp dụng đến đâu? |
Có quy trình quản trị AI được chuẩn hóa không đồng nghĩa một AI Agent được cấp quyền rộng là an toàn. Ngược lại, use case ít rủi ro không chứng minh toàn tổ chức trưởng thành. Maturity đo năng lực; Risk Assessment đánh giá rủi ro; Compliance đánh giá việc đáp ứng yêu cầu.
3. Năm mức trưởng thành theo OAGF
| Mức | Tên | Biểu hiện |
|---|---|---|
| 1 | Initial – Tự phát | Phụ thuộc cá nhân, thiếu quy trình và bằng chứng |
| 2 | Developing – Hình thành | Có chính sách hoặc kiểm soát ban đầu nhưng áp dụng chưa nhất quán |
| 3 | Defined – Chuẩn hóa | Vai trò, quy trình và kiểm soát được xác định, triển khai có hệ thống |
| 4 | Managed – Đo lường | Có chỉ tiêu, giám sát, kiểm tra hiệu quả và xử lý sai lệch |
| 5 | Optimizing – Cải tiến | Cải tiến liên tục dựa trên dữ liệu, kết quả và thay đổi rủi ro |
Ví dụ với AI Use Case Register: mức 1 là các đơn vị tự theo dõi; mức 2 có danh sách sơ bộ; mức 3 có quy trình đăng ký và chủ sở hữu; mức 4 có đối soát, chỉ tiêu chất lượng; mức 5 sử dụng dữ liệu danh mục để chủ động cải tiến quản trị.
Thang năm mức là phương pháp do OAGF đề xuất để tự đánh giá, không phải thang chứng nhận chính thức của ISO/IEC 42001.
4. Đánh giá 12 nhóm năng lực nào?
- AI Strategy & Value – Chiến lược và giá trị
- Governance & Accountability – Quản trị và trách nhiệm
- AI Inventory & Lifecycle – Danh mục và vòng đời AI
- AI Risk Management – Quản lý rủi ro AI
- Data Governance & Privacy – Dữ liệu và quyền riêng tư
- Security & Technical Controls – Bảo mật và kiểm soát kỹ thuật
- Model Quality & Validation – Chất lượng và kiểm định mô hình
- Human Oversight & Decision Rights – Giám sát con người và thẩm quyền
- Third-Party & Supply Chain – Nhà cung cấp và chuỗi cung ứng
- Monitoring & Incident Management – Giám sát và quản lý sự cố
- Evidence, Audit & Assurance – Bằng chứng, kiểm toán và đảm bảo
- Operational Resilience & Improvement – Khả năng phục hồi và cải tiến
Bản khảo sát thử nghiệm sử dụng 48 câu hỏi, mỗi nhóm bốn câu. Đây là các nhóm khảo sát của công cụ pilot; cần đối chiếu và khóa ánh xạ với 12 domain của OAGF Control Library v1.0 trước khi phát hành chính thức.
5. Chấm điểm thế nào để tránh cảm tính?
Với câu hỏi “Ngân hàng có quản lý tập trung danh mục AI use case không?”, câu trả lời “Có” chưa đủ để cho điểm cao. Cần kiểm tra thiết kế quy trình, phạm vi triển khai, tính nhất quán khi vận hành, kết quả đối soát và hành động cải tiến.
- Thiết kế: Có quy định, tiêu chí và trách nhiệm?
- Triển khai: Có áp dụng trên phạm vi xác định?
- Vận hành: Có bằng chứng cập nhật và rà soát?
- Hiệu quả: Có phát hiện, xử lý sai lệch?
- Cải tiến: Có sử dụng kết quả giám sát để điều chỉnh?
Cần phân biệt Not Assessed, Not Applicable có giải trình và câu hỏi đã đánh giá. Không tự động chấm điểm 1 cho câu hỏi thiếu dữ liệu. Điểm trưởng thành và tỷ lệ bằng chứng đã xác minh phải được báo cáo riêng.

6. Ví dụ đánh giá tại Odin Lab Bank
| Năng lực | Hiện tại | Mục tiêu |
|---|---|---|
| Governance & Accountability | 3 | 4 |
| AI Risk Management | 2 | 4 |
| Security & Technical Controls | 3 | 4 |
| Monitoring & Incident Management | 2 | 3 |
| Evidence, Audit & Assurance | 2 | 4 |
Toàn bộ điểm số trong ví dụ là giả lập. OLB có nền tảng quản trị và bảo mật ban đầu nhưng còn khoảng trống về đánh giá rủi ro, giám sát và bằng chứng. Nếu mở rộng AI Agent, các khoảng trống này cần được xem xét ưu tiên.
Điểm thấp nhất không mặc nhiên là ưu tiên cao nhất. Quyết định phải kết hợp mức trưởng thành, tác động rủi ro, yêu cầu bắt buộc, giá trị kinh doanh và nguồn lực.
7. Từ kết quả đánh giá tới kế hoạch 90 ngày
| Giai đoạn | Hành động | Tiêu chí hoàn thành |
|---|---|---|
| Ngày 1–30 | Chuẩn hóa AI Use Case Register, phân công owner | Danh mục và phạm vi đánh giá được phê duyệt |
| Ngày 31–60 | Chuẩn hóa đánh giá rủi ro và Risk & Control Matrix | Use case ưu tiên có hồ sơ rủi ro, control owner |
| Ngày 61–90 | Thiết lập giám sát và thu thập bằng chứng | Có dashboard, kết quả kiểm tra và danh sách khắc phục |
Mỗi hành động cần xác định mục tiêu, rủi ro, kiểm soát, bằng chứng, người chịu trách nhiệm, thời hạn và tiêu chí hoàn thành. Cuối chu kỳ phải đánh giá lại dựa trên bằng chứng thực tế, không chỉ số lượng tài liệu đã ban hành.
8. OAGF Maturity Assessment Toolkit – Từ kiến thức đến công cụ
Odin Lab phát triển bộ công cụ tự đánh giá gồm bảng câu hỏi 12 nhóm năng lực, hướng dẫn chấm điểm năm mức, Evidence Register, dashboard so sánh hiện trạng–mục tiêu và Improvement Roadmap 30–60–90 ngày. Bản pilot dùng để thử nghiệm phương pháp trước khi đưa lên Bộ công cụ Odin Lab.
Công cụ hỗ trợ tự đánh giá và workshop, không thay thế đánh giá độc lập hay chứng nhận tuân thủ. Kết quả quan trọng cần được rà soát bởi người có chuyên môn.
Bài tiếp theo: OAGF #08 – Từ đánh giá đến hành động: Lộ trình 12 tháng triển khai AI Governance tại OLB.
Kết luận
Một tổ chức không trở nên trưởng thành về AI Governance chỉ vì có nhiều ứng dụng AI, nhiều chính sách hoặc báo cáo. Năng lực quản trị thực sự thể hiện ở khả năng biết đang quản lý điều gì, ai chịu trách nhiệm, kiểm soát có hoạt động không và cải thiện được chứng minh bằng bằng chứng nào.
OAGF Maturity Assessment chuyển câu hỏi “Đã có AI Governance chưa?” thành “Năng lực quản trị AI đã được chứng minh đến mức nào và cần cải thiện điều gì tiếp theo?”
Đọc thêm: OAGF #01, OAGF #03, OAGF #04, OAGF #05 và OAGF #06.
Nguồn tham chiếu
- NIST AI Risk Management Framework
- ISO/IEC 42001 – AI Management System
- ISO/IEC 23894 – AI Risk Management
- ISACA COBIT
- IIA Three Lines Model
Odin Lab Bank là ngân hàng giả lập. Mô hình và điểm số minh họa không đại diện cho bất kỳ ngân hàng thực tế nào. Odin Lab – Turn Risk into Value.
Để lại một bình luận